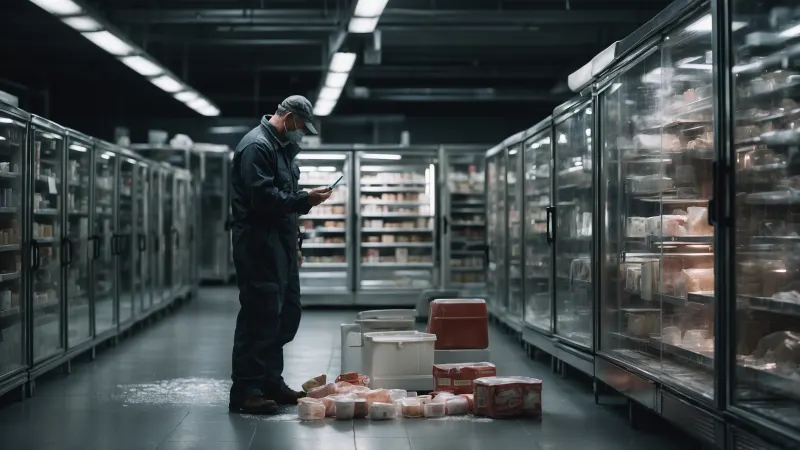
Wenn die Kühlung ausfällt, läuft im Supermarkt eine Frist ab. Ware muss geprüft, umgelagert oder entsorgt werden. Ein wiederhergestelltes Steuerungssystem macht verdorbene Lebensmittel nicht wieder verkaufsfähig. Genau diese physische Folge macht die gemeldeten Cyberangriffe auf europäische Supermärkte so gravierend: Angreifer greifen in einen Prozess ein, dessen Unterbrechung unmittelbar Bestände gefährdet.
Am 2. November 2026 wurden weitere Angriffe auf Kühlanlagen in Schweden und Belgien bekannt. Betroffen sind den Berichten zufolge Filialen von ICA und Coop sowie Delhaize, Carrefour und Spar. Bereits im Oktober waren Angriffe auf Kühlsysteme französischer Supermärkte gemeldet worden. Im Zentrum steht damit eine operative Sicherheitsfrage: Wie lässt sich verhindern, dass der Zugriff auf eine digitale Steuerung zum Verlust ganzer Warenbestände führt?
Was über die Schäden bekannt ist
Für Frankreich werden Berichten zufolge rund 700 betroffene Supermärkte bei insgesamt etwa 10.000 Märkten genannt, darunter Standorte von Intermarché, Netto und Coopérative U. Ein Markt in Haguenau im Elsass soll Tiefkühlware im Wert von 50.000 Euro verloren haben. Für Belgien bezifferten erste Berichte den Lebensmittelverlust auf rund 100.000 Euro. Diese Angaben betreffen unterschiedliche Ausschnitte der Vorfälle und ergeben keine belastbare europäische Gesamtschadenssumme.
Besonders auffällig sind die gemeldeten Temperaturen von bis zu 50 Grad Celsius. Dabei bleibt die technische Einordnung wichtig. Ein veränderter Sollwert, eine Anzeige am Regler und eine unabhängig gemessene Temperatur im Kühlraum sind unterschiedliche Befunde. Die verfügbaren Angaben erläutern diese Unterscheidung nicht ausreichend. Welche Temperaturen die Lebensmittel tatsächlich über welchen Zeitraum erreichten, lässt sich daraus nicht präzise ableiten.
Für die Lebensmittelsicherheit muss eine Tiefkühltruhe allerdings keine 50 Grad erreichen. Schon eine deutlich geringere, anhaltende Abweichung kann die vorgesehene Lagerung verletzen. Entscheidend sind Temperaturverlauf, Dauer und Produkt. Die spektakulärste Zahl beschreibt deshalb nicht automatisch den wichtigsten Schadensmechanismus.
Die Steuerung verbindet Software mit verderblicher Ware
Die Berichte führen die Angriffe auf Schwachstellen in älterer Steuerungssoftware von Kältetechnik zurück; genannt werden unter anderem Danfoss und Copeland. Genannt werden insbesondere Geräte mit veralteter Firmware. Daraus folgt keine pauschale Aussage über sämtliche Produkte dieser Hersteller. Ebenso wenig lässt sich ohne konkrete Modellbezeichnungen, Softwarestände und technische Sicherheitsmeldungen bestimmen, welche weiteren Anlagen tatsächlich gefährdet sind.
Vom manipulierten Regler zum Warenverlust
Die vereinfachte Wirkungskette zeigt, wie ein Eingriff in die Kühlsteuerung die Lagerbedingungen und damit die Verwendbarkeit der Ware gefährden kann. Sie stellt keinen rekonstruierten Angriffsweg dar.
Offen bleibt auch der genaue Zugangsweg. Aus den vorliegenden Informationen lässt sich nicht zuverlässig rekonstruieren, ob die Angreifer direkt erreichbare Steuerungen, Wartungszugänge oder andere Verbindungen nutzten. Eine solche Rekonstruktion wäre nötig, um aus dem Vorfall eine konkrete technische Warnung für bestimmte Installationen abzuleiten.
Das grundsätzliche Risiko ist dennoch klar: Eine Kühlsteuerung verarbeitet digitale Vorgaben und beeinflusst damit einen physischen Prozess. Wer ausreichende Änderungsrechte erlangt, kann unter Umständen Betriebsparameter manipulieren. Deshalb umfasst Betriebstechnik, kurz OT, mehr als die Frage, ob ein Gerät noch zuverlässig kühlt. Auch die Berechtigung, seine Einstellungen zu ändern, muss geschützt sein.
Gerade bei langlebigen Anlagen können mechanischer Zustand und Softwarepflege auseinanderfallen. Eine funktionierende Kältemaschine sagt nichts darüber aus, ob ihre Steuerung noch Sicherheitsupdates erhält. Für Betreiber gehört deshalb neben der technischen Wartung auch der dokumentierte Software- und Supportstatus zur Bestandsaufnahme.
Ein Alarm muss den Angriff überstehen
Eine zentrale Schutzfrage lautet, ob eine gefährliche Temperaturänderung unabhängig von der betroffenen Steuerung erkannt wird. Das ist eine allgemeine Anforderung an sichere Kühlprozesse, kein nachgewiesenes Versäumnis der angegriffenen Märkte. Werden Regelung und Überwachung über dieselben Komponenten oder Zugänge verwaltet, können gemeinsame Ausfallrisiken entstehen.
Separat geschützte Temperatursensoren und Alarmwege können dieses Risiko verringern. Sie müssen so ausgelegt sein, dass eine Störung auch außerhalb der Öffnungszeiten eine zuständige Person erreicht. Ein Alarm allein rettet noch keine Ware: Es braucht jemanden, der reagieren darf, Zugang zum Standort hat und eine technisch sichere Maßnahme einleiten kann.
Bei verteilten Filialnetzen kommt die Gleichzeitigkeit hinzu. Mehrere betroffene Märkte benötigen unter Umständen parallel Kältetechniker, Ersatzkapazitäten und Personal zur Warenprüfung. Ein Notfallplan sollte deshalb nicht nur die Wiederherstellung der Steuerung behandeln, sondern auch Umlagerung, Dokumentation und Entscheidungen über die weitere Verwendung der Bestände.
Was Betreiber jetzt prüfen sollten
Der erste Schritt ist eine belastbare Übersicht: Welche Regler und Softwareversionen laufen in welchen Filialen? Welche Komponenten sind noch unterstützt? Wer hat lokale oder entfernte Änderungsrechte? Diese Fragen sind konkreter als die pauschale Forderung, die gesamte Kühltechnik auszutauschen.
Darauf aufbauend sollten Betreiber unnötige externe Erreichbarkeit beseitigen, Wartungszugänge eng begrenzen und Steuerungsnetze von anderen Netzen trennen. Wo möglich, gehören starke Authentisierung, zeitlich begrenzte Zugänge und nachvollziehbare Protokolle dazu. Änderungen an kritischen Parametern sollten erkennbar sein. Ob einzelne Maßnahmen unterstützt werden, hängt von der jeweiligen Anlage ab.
Updates müssen mit Herstellern und Kältefachbetrieben abgestimmt werden. Ein ungeprüfter Eingriff in laufende Betriebstechnik kann selbst Ausfälle verursachen. Wo Sicherheitsupdates fehlen, kommen zusätzliche Zugriffsbeschränkungen und eine geplante Ablösung der Steuerung infrage. Das Alter allein ersetzt keine Risikobewertung.
Französische und belgische Behörden sollen Ermittlungen eingeleitet haben. Wer hinter den Angriffen steht und ob die Vorfälle in den verschiedenen Ländern zusammenhängen, lässt sich aus den verfügbaren Angaben nicht sicher bestimmen. Für die Betreiber bleibt die unmittelbare Aufgabe unabhängig davon dieselbe: Manipulationen erschweren, Temperaturabweichungen verlässlich erkennen und rechtzeitig handeln können, bevor aus einem digitalen Eingriff ein Warenverlust wird.
Jens analysiert seit Jahren digitale Märkte, Preisbewegungen und Plattform-Strategien. Als Betreiber mehrerer datengetriebener Systeme wertet er täglich große Mengen an Produkt- und Trenddaten aus. Sein Fokus liegt auf Einordnung statt Hype: Was bedeutet eine Entwicklung wirklich für Nutzer, Preise und Märkte?