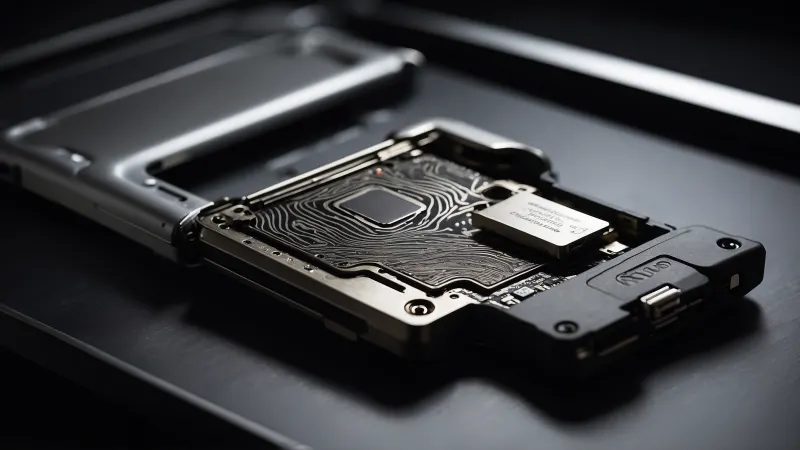
Wer den Lenovo ThinkPlus FU100 verliert, kann sich nicht darauf verlassen, dass der Fingerabdrucksensor die gespeicherten Dateien schützt. Laut der veröffentlichten Untersuchung lagen die Daten im geprüften Gerät unverschlüsselt auf einer SD-Karte. Der Sensor gab lediglich die USB-Verbindung frei. Wer das Speichermedium aus dem Gehäuse entnimmt und unabhängig vom eingebauten Controller ausliest, umgeht diese Zugangssperre.
Das steht im Widerspruch zum Versprechen eines als AES-256-verschlüsselt vermarkteten Speichers. Der entscheidende Fehler liegt in der Schutzgrenze: Die Authentifizierung kontrolliert den vorgesehenen Zugangsweg, während die Daten auf dem eigentlichen Medium lesbar bleiben. Für einen mobilen Datenträger, dessen Sicherheitsfunktion gerade bei Verlust oder Diebstahl greifen soll, ist das ein grundlegendes Problem.
Sicherheitsforscher Xusheng Li beschrieb die Schwachstelle 2025 und stellte seine Arbeit nach vorliegenden Berichten im März 2026 auf einer Reverse-Engineering-Konferenz vor. Lenovo hatte bereits am 13. Januar 2026 das als hohes Risiko eingestufte Advisory LEN-210545 veröffentlicht. Es betrifft die Modelle ThinkPlus FU100, FU200, TU800 und TSD303, allerdings mit unterschiedlichen Schwachstellen.
Der Sensor schützt den Anschluss, nicht die Dateien
Authentifizierung und Verschlüsselung erfüllen verschiedene Aufgaben. Ein Fingerabdruck kann bestätigen, dass jemand einen Datenträger benutzen darf. Verschlüsselung muss dagegen sicherstellen, dass die gespeicherten Daten ohne den nötigen Schlüssel unlesbar bleiben. Ein Gerät kann beides verbinden. Die Existenz eines Sensors belegt diese Verbindung jedoch nicht.
Zwei Zugangswege zu den Daten des FU100
Der reguläre USB-Zugang wird vom Fingerabdrucksensor freigegeben. Das unabhängige Auslesen der entnommenen SD-Karte umgeht diesen Zugangsschutz.
Beim FU100 ließ sich die Sperre laut Untersuchung umgehen, indem der Speicher außerhalb des vorgesehenen USB-Zugangs gelesen wurde. Dafür musste kein AES-Verfahren gebrochen und kein Fingerabdruck nachgebildet werden. Die Person mit physischem Zugriff wechselte schlicht den Zugangsweg. Die Sicherheitsfunktion endete am Controller, statt die gespeicherten Inhalte selbst zu schützen.
Die Angriffsfläche ist damit vor allem physisch. Betroffen sind etwa Dateien auf einem verlorenen, gestohlenen oder zeitweise unbeaufsichtigten Gerät. Eine Fernübernahme des angeschlossenen Rechners folgt aus diesem Befund nicht. Ebenso wenig belegt die Untersuchung, dass sämtliche Lenovo-Speicherprodukte diesen Aufbau verwenden. Belastbar ist der konkrete Fehler des untersuchten FU100.
Harz erschwert den Ausbau, ersetzt aber keine Kryptografie
Ein in der Berichterstattung beschriebener provisorischer Abhilfeversuch bestand darin, die SD-Karte mit einer Schicht Epoxidharz zu bedecken. Das kann ihre Entnahme erschweren. Es ändert jedoch nichts daran, in welcher Form die Daten gespeichert sind. Mechanischer Widerstand und kryptografischer Schutz lassen sich nicht gegeneinander austauschen.
Bei tatsächlich verschlüsselten Daten müsste ein Angreifer nach dem Ausbau weiterhin an der fehlenden Entschlüsselungsmöglichkeit scheitern. Bei unverschlüsselten Daten hängt der Schutz dagegen davon ab, ob sich der Speicher erreichen und auslesen lässt. Eine zusätzliche Harzschicht erhöht allenfalls den Aufwand dieses Zugriffs.
Für die Bewertung eines Ersatzgeräts ist deshalb die Frage entscheidend, was nach dem Öffnen des Gehäuses übrig bleibt: verschlüsselte Daten oder lediglich ein schwerer zugängliches Speichermedium. Auch die Angabe AES-256 beantwortet diese Frage allein nicht. Sie sagt ohne Angaben zur tatsächlichen Implementierung wenig darüber aus, ob sämtliche Nutzdaten verschlüsselt werden und wie das Gerät den Schlüssel schützt.
Weitere Lücken brauchen eine getrennte Bewertung
Lenovos Advisory führt drei Kennungen auf: CVE-2025-13453 betrifft physischen Datenzugriff, CVE-2025-13454 den Zugriff auf sensible Geräteinformationen durch Konfigurationssoftware und CVE-2025-13455 das Umgehen der Geräteauthentifizierung. Diese Fehlerklassen sollten nicht pauschal mit dem SD-Karten-Aufbau des FU100 gleichgesetzt werden.
Für die externe SSD TSD303 wurde zudem beschrieben, dass das Laufwerk das korrekte Passwort im Klartext über USB zur Überprüfung übermittelt. Hier liegt die Schwäche im Authentifizierungsablauf: Ein Geheimnis wird über eine Schnittstelle übertragen, an der es mit geeigneten Zugriffsmöglichkeiten mitgelesen werden kann. Das ist ein anderer Angriffsweg als das direkte Auslesen einer entnommenen Speicherkarte.
Eine gesonderte, KI-gestützte Nachfolgeuntersuchung berichtete außerdem über undokumentierte Konten und hartcodierte Schlüssel in Sicherheits-USB-Produkten anderer Hersteller. OpenAI Codex wurde dabei für Reverse-Engineering-Werkzeuge eingesetzt. Diese Berichte sind kein Nachweis weiterer Lenovo-Lücken. Ohne entsprechend belastbare Einzelheiten zu Produkten und Implementierungen lässt sich daraus auch kein pauschales Urteil über alle biometrisch geschützten Speicher ableiten.
Was Betroffene jetzt prüfen sollten
Unternehmen sollten zunächst feststellen, welche konkreten Modelle und Firmwarestände im Einsatz sind und welche Daten darauf liegen. Bei einem FU100 mit dem beschriebenen Aufbau darf der Fingerabdruckschutz nicht als Nachweis für verschlüsselte Speicherung gelten. Bereits verlorene Geräte verdienen eine erneute Risikobewertung, wenn ihre Inhalte bisher allein wegen dieses Schutzversprechens als abgesichert betrachtet wurden.
Eine unabhängig vom Gerät eingesetzte Dateiverschlüsselung kann das Risiko begrenzen, sofern sie korrekt eingerichtet ist und die Schlüssel nicht zusammen mit dem Datenträger zugänglich sind. Sie schützt allerdings nur die tatsächlich verschlüsselten Inhalte. Bereits vorhandene Klartextdateien werden durch die spätere Einrichtung einer solchen Lösung nicht rückwirkend sicher.
Auch die Abhilfe durch den Hersteller verlangt operative Planung. Die beschriebenen späteren Update-Verfahren sahen je nach Modell einen Anruf bei einer chinesischen Service-Hotline, die Einsendung des Geräts oder ein Firmware-Upgrade vor Ort vor. Ein zentral verteilbares Softwareupdate lässt sich daraus nicht ableiten. IT-Verantwortliche müssen den passenden Weg und dessen Verfügbarkeit für ihre Geräte konkret klären.
Für eine erneute Freigabe reicht schließlich die Bestätigung eines Updates allein nicht aus. Entscheidend ist, welche Schwachstelle damit behoben wird und ob die Nutzdaten anschließend tatsächlich verschlüsselt gespeichert werden. Beim FU100 ist genau diese Eigenschaft der Maßstab: Die Dateien müssen auch dann geschützt bleiben, wenn jemand den Fingerabdrucksensor vollständig umgeht.
Jens analysiert seit Jahren digitale Märkte, Preisbewegungen und Plattform-Strategien. Als Betreiber mehrerer datengetriebener Systeme wertet er täglich große Mengen an Produkt- und Trenddaten aus. Sein Fokus liegt auf Einordnung statt Hype: Was bedeutet eine Entwicklung wirklich für Nutzer, Preise und Märkte?