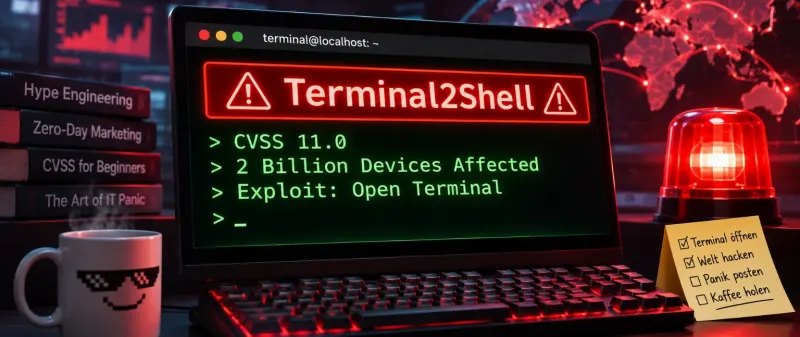
Wer ein Terminal öffnet, erhält eine Shell. Was seit Jahrzehnten eine grundlegende Funktion von Betriebssystemen ist, wird auf Terminal2Shell.com zur angeblich katastrophalen Sicherheitslücke erklärt. Mit eigenem Logo, Exploit-Anleitung und einem CVSS-Wert von 11,0 – auf einer Skala, die eigentlich bei 10 endet.
Zwei Milliarden Geräte betroffen – angeblich
Die Website präsentiert Terminal2Shell unter dem Namen „TermGeddon“ als seit 1971 bestehende Schwachstelle. Betroffen seien Windows, macOS, Linux, BSD-Systeme und sogar historische Terminals.
Der angebliche Angriff benötigt weder komplizierten Schadcode noch besondere Kenntnisse. Die vollständige Exploit-Anleitung besteht aus einem einzigen Schritt: Terminal öffnen.
Tatsächlich beschreibt die Seite lediglich die normale Funktionsweise eines Terminals. Eine Shell ermöglicht es angemeldeten Benutzern, Befehle mit ihren vorhandenen Berechtigungen auszuführen. Genau dafür existiert sie.
Sicherheitsmaßnahmen mit Nebenwirkungen
Die vorgeschlagenen Schutzmaßnahmen sind entsprechend absurd. Nutzer sollen ihre Tastatur entfernen, langsamer tippen oder grundsätzlich keine Terminals mehr öffnen.
Besonders wirkungsvoll sei die Konfiguration SHELL=/bin/false. Damit wäre das vermeintliche Problem zwar beseitigt, allerdings auch die Möglichkeit, den Rechner wie gewohnt über eine Shell zu bedienen.
Selbst die Frage nach einer möglichen Rechteausweitung beantwortet die Website: Root-Zugriff sei möglich, wenn der Angreifer das Passwort kenne. In diesem Szenario ist der Angreifer allerdings der Benutzer selbst.
Satire mit aktuellem Hintergrund
Terminal2Shell spielt mit einem inzwischen vertrauten Muster der IT-Sicherheitsbranche: Eine Schwachstelle bekommt einen einprägsamen Namen, ein Logo, eine eigene Domain und eine möglichst alarmierende Präsentation.
Der Zeitpunkt passt. Mit Node2Shell (CVE-2026-111497) sorgte im Oktober 2026 eine tatsächliche kritische Schwachstelle im Brotli-Decoder für Sicherheitswarnungen und Updates. Diese ist nach CVSS v4.0 mit 9,2 bewertet und betrifft unter anderem Software, die verwundbare Versionen der Bibliothek verwendet.
Terminal2Shell ist dagegen keine Sicherheitslücke. Die Website führt lediglich vor, wie überzeugend sich selbst eine vollkommen normale Computerfunktion als Cybersecurity-Katastrophe vermarkten lässt.
Die eigentliche Pointe: Nicht jede dramatisch präsentierte Sicherheitswarnung beschreibt auch ein reales Sicherheitsproblem.
📂
Kategorie
News
Aktuelle Meldungen aus der Tech-Welt – kompakt eingeordnet, ohne Clickbait-Überschriften.