AWS hat am 24. Oktober 2026 seine European Sovereign Cloud für mehrere Stunden von zwei global genutzten Systemen getrennt. Nach Angaben des Unternehmens liefen die Workloads in der europäischen Cloud-Partition ohne Unterbrechung weiter, Kunden konnten auf ihre Daten zugreifen. AWS bezeichnet den Versuch als erste öffentliche technische Übung, die den unabhängigen Betrieb einer souveränen Cloud-Region demonstriert.
Betroffen waren das AWS Global Network Backbone und ein separates System, über das das europäische Betriebsteam begrenzte Transfers operativer AWS-Daten verwaltet. Beide Verbindungen wurden während der Übung abgeschaltet. Datenverkehr, der normalerweise das globale AWS-Backbone nutzt, wurde stattdessen verschlüsselt über das öffentliche Internet geführt.
Der entscheidende Punkt liegt damit nicht in einer vollständig isolierten Cloud. AWS hat vielmehr gezeigt, dass seine europäische Partition beim Ausfall oder bei der bewussten Trennung zweier globaler Systeme weiterarbeiten und auf einen alternativen Verkehrsweg wechseln kann. Für Behörden und regulierte Unternehmen ist das ein konkreterer Nachweis als eine reine Architektur- oder Datenresidenz-Zusage.
Abgeschaltet wurden zwei definierte Abhängigkeiten
Die AWS European Sovereign Cloud ist seit Januar 2026 allgemein verfügbar. Ihre erste Region befindet sich in Brandenburg. Sie ist physisch und logisch von den übrigen AWS-Regionen getrennt. Kundeninhalte und von Kunden erzeugte Metadaten sollen vollständig in der EU bleiben; kritische Abhängigkeiten von Infrastruktur außerhalb der EU soll es laut AWS nicht geben.
Welche Verbindungen AWS während der Übung trennte
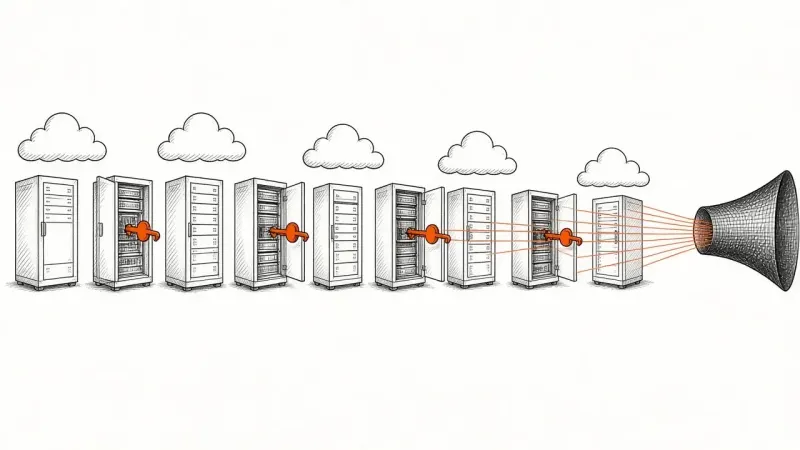
Die Grafik zeigt die weiterlaufende europäische Cloud-Partition, die beiden abgeschalteten globalen Systeme sowie die Umleitung über das öffentliche Internet und die unveränderte Direct-Connect-Anbindung.
Im Normalbetrieb verwendet die Plattform dennoch das globale AWS-Netzwerk sowie das dedizierte System für kontrollierte operative Datentransfers. AWS stuft beide Systeme als nicht kritisch für den Betrieb ein. Genau diese Behauptung sollte die Übung praktisch überprüfen. Während der Trennung arbeitete die Cloud nach Unternehmensangaben ausschließlich mit eigenen Software- und Hardware-Ressourcen innerhalb der EU weiter.
Die Serviceverfügbarkeit in der Sovereign Cloud und in anderen AWS-Regionen blieb unverändert. Auch private Verbindungen über AWS Direct Connect waren nicht beeinträchtigt. Nach Abschluss der Übung wechselte der Datenverkehr wieder auf seinen normalen Pfad über das AWS-Netzwerk.
Unabhängiger Betrieb bedeutet nicht Offline-Betrieb
Die Umleitung über das öffentliche Internet ist technisch und regulatorisch relevant. Der Test belegt, dass der globale AWS-Backbone für den laufenden Betrieb nicht zwingend erforderlich war. Er belegt aber keine vollständige Netzisolation. Die Cloud blieb erreichbar, weil ein alternativer Transportweg zur Verfügung stand.
Die Veröffentlichung enthält keine detaillierten Messwerte zu Latenz, Durchsatz oder einzelnen Diensten. Sie beschreibt auch nicht, über welche konkreten Routen der Internetverkehr während der Übung lief. Bekannt ist lediglich, dass die Trennung mehrere Stunden dauerte und nach Angaben von AWS keine Verfügbarkeitsprobleme verursachte. Ein unabhängiges Testat oder eine externe technische Auswertung nennt das Unternehmen in seinem Bericht nicht.
Damit ist das Ergebnis enger zu lesen als die Formulierung einer generell bewiesenen Souveränität. Nachgewiesen wurde ein definierter Fehlerfall: Zwei im Normalbetrieb genutzte globale Systeme können getrennt werden, ohne dass die europäische Region ihre grundlegende Funktionsfähigkeit verliert. Wie sich ein solcher Zustand über Tage oder Wochen auf Wartung, Aktualisierungen und komplexe Betriebsprozesse auswirken würde, war nicht Gegenstand der beschriebenen Übung.
Für Kunden zählt die gesamte Anwendungskette
AWS richtet das Angebot vor allem an den öffentlichen Sektor und stark regulierte Branchen. Die Cloud wird über europäische Gesellschaften nach deutschem Recht verwaltet. Betrieb und Support werden von Personal mit Wohnsitz in der EU kontrolliert. AWS stellt die Organisation nach eigenen Angaben schrittweise darauf um, ausschließlich EU-Bürger mit Standort in der EU einzusetzen.
Für Compliance- und Assurance-Unterlagen kann das Testergebnis ein zusätzlicher technischer Nachweis sein. Es ersetzt jedoch nicht die Prüfung einer konkreten Anwendung. Eine Arbeitslast kann in der Sovereign Cloud laufen und trotzdem von externen Identitätsdiensten, Software-as-a-Service-Angeboten, Überwachungssystemen oder Datenquellen außerhalb der souveränen Partition abhängen. Die Ausfallsicherheit der AWS-Region beseitigt solche Abhängigkeiten auf Kundenseite nicht.
Auch die unveränderte Verfügbarkeit von Direct Connect ist einzuordnen: Die Übung sollte nicht den Ausfall privater Kundenanbindungen testen. Unternehmen müssen deshalb weiterhin selbst prüfen, was bei einer Störung ihrer Leitungen, Identitätsverwaltung oder angebundener Drittdienste geschieht. Die entscheidende Grenze verläuft nicht automatisch am Rechenzentrum, sondern durch die gesamte technische Liefer- und Betriebskette einer Anwendung.
Technische und rechtliche Souveränität bleiben getrennte Fragen
Die Übung stärkt den Nachweis operativer Autonomie, beantwortet aber nicht jede rechtliche Frage rund um einen US-amerikanischen Mutterkonzern. Die Debatte über mögliche Zugriffsansprüche nach US-Recht, einschließlich des CLOUD Act, wird durch die technische Trennung nicht automatisch beendet. Datenresidenz, betriebliche Kontrolle und rechtliche Zuständigkeit sind unterschiedliche Ebenen, die Auftraggeber und Aufsichtsstellen getrennt bewerten müssen.
AWS investiert nach eigenen Angaben bis 2040 insgesamt 7,8 Milliarden Euro in die European Sovereign Cloud in Deutschland. Der öffentliche Test macht zugleich deutlich, wohin sich der Wettbewerb um regulierte Cloud-Aufträge bewegt: Anbieter müssen Souveränität zunehmend als prüfbaren Betriebszustand darstellen, nicht nur als Vertragsklausel oder Standortangabe.
Der praktische Fortschritt besteht deshalb weniger im Schlagwort einer vollständig unabhängigen europäischen Cloud. Entscheidend ist, dass AWS eine konkrete Trennung vorgenommen und den Weiterbetrieb beobachtbar gemacht hat. Der nächste Maßstab wird sein, wie lange solche Betriebszustände tragfähig sind, welche Funktionen dabei eingeschränkt werden und ob die Ergebnisse künftig durch unabhängige Prüfungen nachvollzogen werden können.
Jens analysiert seit Jahren digitale Märkte, Preisbewegungen und Plattform-Strategien. Als Betreiber mehrerer datengetriebener Systeme wertet er täglich große Mengen an Produkt- und Trenddaten aus. Sein Fokus liegt auf Einordnung statt Hype: Was bedeutet eine Entwicklung wirklich für Nutzer, Preise und Märkte?