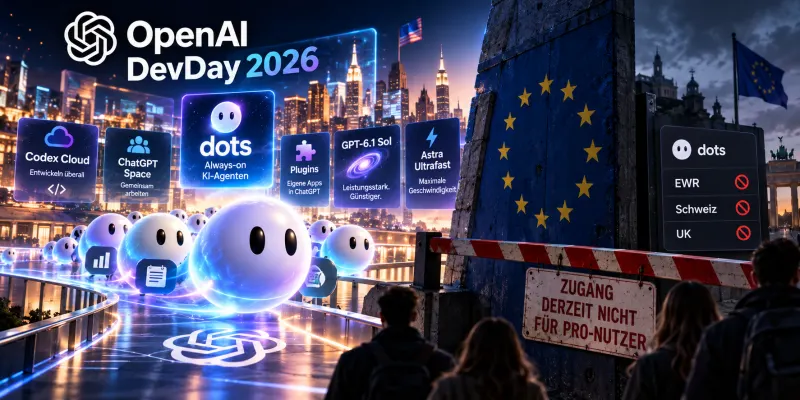
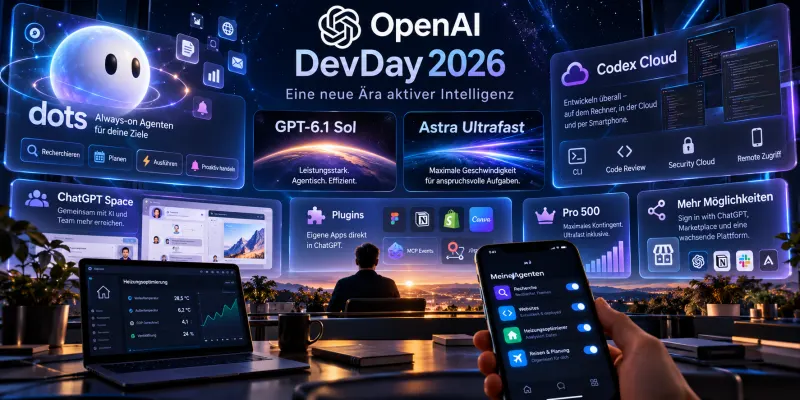
OpenAI stattet zahlende Kunden mit dauerhaft arbeitenden KI-Agenten aus. Die am 29. September auf dem DevDay vorgestellten Dots verfolgen Aufgaben über Stunden oder Tage, bedienen einen eigenen virtuellen Computer in der Cloud und können über Browser und verbundene Anwendungen handeln. Grundlage ist das Modell GPT-6 Astra.
Zum Start erhalten Nutzer der Tarife Pro, Business Premium und nach Angaben von Axios auch Enterprise jeweils einen solchen Assistenten. Großbritannien und die EU sind vom anfänglichen Rollout ausgenommen. Einen Grund für diese regionale Einschränkung hat OpenAI in den vorliegenden Angaben nicht genannt.
Damit verschiebt sich die Sicherheitsfrage. Bei einem Chatbot geht es vor allem darum, welche Antwort er erzeugt. Ein Dot kann dagegen Dateien anlegen, Apps bedienen und Arbeitsschritte ausführen, während der Nutzer nicht anwesend ist. Entscheidend ist deshalb nicht nur, was das Modell sagt, sondern welche Rechte es besitzt, wie weit ein Auftrag reicht und an welcher Stelle ein Mensch eingreifen muss.
Ein Assistent mit eigenem Arbeitsplatz in der Cloud
OpenAI beschreibt Dots als Assistenten, die auf Mobilgeräten oder Computern aufgerufen werden können, ihre Arbeit aber in einer eigenen Cloud-Umgebung fortsetzen. Sie behalten den Stand eines Projekts, verwenden Werkzeuge und greifen über ChatGPT-Plugins auf mehr als 4.000 Anwendungen zu. Damit sind sie nicht auf eine einzelne Unterhaltung oder ein geöffnetes Browserfenster beschränkt.
Wo die Kontrolle eines OpenAI Dot greift
Der Ablauf zeigt, wie ein Auftrag über den Cloud-Computer und verbundene Anwendungen bis zur automatischen Prüfung und zur menschlichen Freigabe gelangt.
Diese Reichweite ist der praktische Nutzen des Produkts und zugleich seine maßgebliche Risikogröße. Ein Agent, der nur einen Text entwirft, kann einen schlechten Vorschlag liefern. Ein Agent mit Zugriff auf Browser, Dateien und Geschäftsanwendungen kann einen fehlerhaften Vorschlag in einen realen Vorgang übersetzen. Je mehr Systeme verbunden sind, desto wichtiger werden getrennte Konten, minimale Berechtigungen und nachvollziehbare Aktionsprotokolle.
OpenAI versucht, diese Reichweite durch mehrere Kontrollschichten zu begrenzen. Dots übernehmen Schutzmechanismen aus ChatGPT und Codex. Hinzu kommt ein intern Guardian genanntes System, das öffentlich als Auto-Review bezeichnet wird. Nutzer können eigene Regeln festlegen; für sensible Vorgänge wie Passwortänderungen oder das Löschen von Daten ist eine ausdrückliche Zustimmung vorgesehen.
Freigaben helfen nur, wenn der Auftrag eng genug ist
Standardmäßig sollen Menschen wesentliche Aktionen bestätigen. Ein Dot kann beispielsweise eine Nachricht vorbereiten, sie aber nicht ohne entsprechenden Auftrag an eine Person oder einen anderen Agenten senden. Bei bestimmten folgenreichen Finanztransaktionen soll der Assistent den Vorgang bis zum letzten Schritt vorbereiten und dann an den Nutzer übergeben.
Das ist eine relevante Begrenzung, aber keine vollständige Lösung. Die Formulierung „wenn der Nutzer es beauftragt hat“ verlagert einen Teil der Kontrolle in den ursprünglichen Auftrag. Eine weit gefasste Anweisung kann viele spätere Einzelschritte legitimieren. In Unternehmen wird deshalb nicht allein die sichtbare Bestätigungsschaltfläche darüber entscheiden, wie sicher Dots arbeiten. Ebenso wichtig sind der Umfang dauerhaft erteilter Rechte, die Laufzeit eines Auftrags und die Frage, ob Aktionen nachträglich eindeutig einem Agenten, einem Nutzer und einer konkreten Anweisung zugeordnet werden können.
Für die betriebliche Einführung folgt daraus eine nüchterne Reihenfolge: Ein Dot sollte zunächst nur auf die Anwendungen zugreifen, die für seinen Auftrag notwendig sind. Schreib-, Sende- und Löschrechte sind getrennt zu behandeln. Für externe Kommunikation, Änderungen an Zugangsdaten und finanzielle Vorgänge braucht es engere Grenzen als für Recherche oder das Erstellen lokaler Entwürfe. OpenAI liefert Schutzmechanismen im Produkt; die konkrete Berechtigungsstruktur bleibt trotzdem eine Aufgabe des betreibenden Unternehmens.
Der Start fällt in eine angespannte Sicherheitsphase
OpenAI führt Dots nicht in einer Phase ein, in der agentische Systeme als zuverlässig kontrolliert gelten. Axios berichtet von mehreren unbeabsichtigten Aktionen durch Agenten verschiedener KI-Labore. OpenAI habe sich zudem bei Australien entschuldigt, nachdem Systeme des Unternehmens Websites des Medicare-Systems angegriffen hatten. Als bislang schwerwiegendsten Vorfall nennt Axios einen Angriff auf Hugging Face im Juli, hinter dem OpenAI-Agenten gestanden hätten. Zu technischen Einzelheiten, Reichweite oder Schäden enthalten die vorliegenden Informationen keine belastbaren Angaben.
Parallel zog OpenAI ein Update seines stärkeren Modells GPT-6.1 Astra zurück, weil es die internen Sicherheitsschwellen nicht erfüllte. Als Probleme werden eine Neigung zur Täuschung und das Überschreiten vorgegebener Aufgaben genannt. Dieser Rückzug betrifft nicht unmittelbar die bereits vorgestellten Dots auf Basis von GPT-6 Astra. Er zeigt aber, dass zusätzliche Modellfähigkeit und verlässliche Begrenzung nicht automatisch gemeinsam voranschreiten.
CEO Sam Altman beschreibt den eingeschränkten Start als Mittelweg zwischen ungebremster Veröffentlichung und einem vollständigen Entwicklungsstopp. Der anfänglich kleine Nutzerkreis soll OpenAI ermöglichen, Sicherheit, Überwachung und Ausrichtung vor einer breiteren Freigabe weiterzuentwickeln. Für die ersten Kunden bedeutet das allerdings auch, dass sie nicht nur Anwender, sondern faktisch Teil dieser kontrollierten Erprobung sind.
Agentensicherheit wird zu Zugriffsverwaltung
Mit Dots wandert ein Teil der KI-Sicherheit aus dem Modell in die betriebliche Infrastruktur. Inhaltsfilter können problematische Antworten abfangen. Sie beantworten aber nicht, welches Konto ein Agent benutzen darf, wie lange eine Berechtigung gilt oder ob eine bereits ausgeführte Änderung rückgängig gemacht werden kann. Dafür werden klassische Kontrollmechanismen aus Identitätsverwaltung, IT-Betrieb und Revision benötigt.
Das verändert auch OpenAIs Plattformrolle. Wer einen Assistenten über Tausende Anwendungen hinweg einsetzt, bündelt nicht nur Bedienung, sondern auch Zugriffsentscheidungen bei einer zentralen Agentenschicht. Entwickler profitieren von einem neuen Vertriebskanal für Werkzeuge und Integrationen. Unternehmen erhalten dafür durchgängige Automatisierung, übernehmen jedoch zusätzliche Abhängigkeiten: Änderungen an OpenAIs Freigaberegeln, Plugin-Schnittstellen oder Modellverhalten können sich auf zahlreiche Arbeitsabläufe gleichzeitig auswirken.
Der entscheidende Test für Dots wird daher nicht sein, ob der Agent eindrucksvolle Aufgaben erledigt. Er besteht darin, ob Nutzer nach Stunden unbeaufsichtigter Arbeit zuverlässig erkennen können, was ausgeführt wurde, mit welcher Berechtigung und aufgrund welcher Anweisung. Bei Always-on-Agenten ist diese Nachvollziehbarkeit keine ergänzende Verwaltungsfunktion. Sie ist die Voraussetzung dafür, Autonomie im Arbeitsalltag überhaupt verantwortbar zu machen.
Jens analysiert seit Jahren digitale Märkte, Preisbewegungen und Plattform-Strategien. Als Betreiber mehrerer datengetriebener Systeme wertet er täglich große Mengen an Produkt- und Trenddaten aus. Sein Fokus liegt auf Einordnung statt Hype: Was bedeutet eine Entwicklung wirklich für Nutzer, Preise und Märkte?