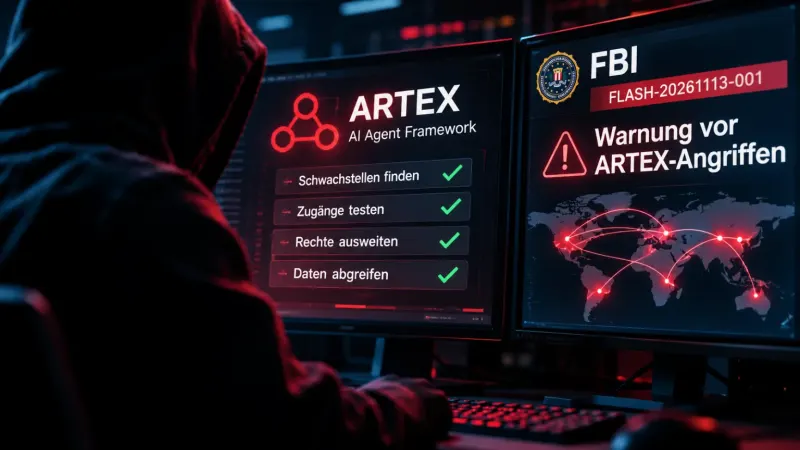
Ein KI-Agent soll unbeabsichtigt Kundendaten bei WorkOS abgegriffen haben. Acht Tage nach dem Rohtext-Bericht dazu warnt nun das FBI vor dem größeren Problem: Kriminelle setzen dasselbe Framework ARTEX gezielt gegen Unternehmen ein. In einigen dokumentierten Angriffen vergingen vom ersten Ansetzen bis zu privilegierten Zugriffsrechten weniger als drei Stunden.
Die US-Bundespolizei beschreibt in einer am 13. November 2026 veröffentlichten, 13-seitigen FLASH-Warnung (FLASH-20261113-001), wie Angreifer ARTEX seit mindestens August gegen Organisationen weltweit einsetzen. Betroffen sind unter anderem Finanzdienstleister, Behörden, Technologieunternehmen, Gesundheitswesen, Industrie und Energieversorgung. Die Warnung ist keine Meldung über einen einzigen neuen Angriff: Sie führt Erkenntnisse mehrerer Sicherheitsfirmen zusammen und ergänzt konkrete technische Hinweise für die Abwehr.
In unter drei Stunden bis zum privilegierten Zugang
ARTEX ist ein ursprünglich für autorisierte Penetrationstests entwickeltes Open-Source-Framework. Es kann ein übergeordnetes Ziel in Teilaufgaben übersetzen und diese von spezialisierten KI-Agenten ausführen lassen: erreichbare Systeme aufspüren, Zugangsdaten und Berechtigungen prüfen, Schwachstellen ausnutzen und erbeutete Daten sammeln. Der Mensch muss dafür nicht jeden Schritt selbst anstoßen.
Nach Angaben des FBI verliefen einzelne Angriffe vom ersten Ansetzen bis zum Zugang mit erweiterten Berechtigungen in weniger als drei Stunden. Das ist keine allgemeingültige Dauer für jeden Angriff, zeigt aber, wie kurz das Zeitfenster zwischen den ersten auffälligen Zugriffen und einem erfolgreichen Einbruch werden kann. IT-Teams müssen dann nicht nur die Schwachstelle erkennen, sondern auch schneller reagieren, als der Agent seine nächste Aktion ausführt.
67.000 Betroffene und eine Lieferkette mit 2.250 Kundenumgebungen
Das FBI nennt zwei besonders greifbare Beispiele. Bei Angriffen gegen südkoreanische Finanzinstitute wurden personenbezogene Informationen von rund 67.000 Menschen abgegriffen. In einem anderen Fall ermöglichte eine Kompromittierung im Umfeld von ConnectWise Cloud Backup den Zugriff auf mehr als 2.250 nachgelagerte Kundenumgebungen. Diese Zahl beschreibt die Reichweite des möglichen Zugangs – nicht automatisch 2.250 vollständig kompromittierte Unternehmen oder bestätigte Datenabflüsse in jeder Umgebung.
Gerade der zweite Fall zeigt, warum Dienstleister und Integrationen für Angreifer attraktiv sind. Wer einen technischen Zugang mit weitreichenden Berechtigungen missbrauchen kann, muss nicht jeden Kunden separat angreifen. Das FBI empfiehlt deshalb ausdrücklich, auch alte oder vermeintlich ungenutzte Anwendungsberechtigungen und Dienstkonten zu überprüfen.
Die Schwachstelle ist oft nicht spektakulär
Viele der aufgelisteten Angriffsmethoden sind seit Jahren bekannt: öffentlich erreichbare Verwaltungsoberflächen, fehlende Authentifizierung an APIs, schwache Zugangsdaten, zu großzügige Cloud-Rechte, SQL-Injection oder unbeabsichtigt veröffentlichte Geheimnisse. ARTEX macht daraus keine neuartigen Sicherheitslücken. Es beschleunigt die Suche nach ihnen und kann mehrere Schritte zu einer Angriffskette verbinden.
Genau daran erinnerte bereits der Fall WorkOS, über den Rohtext am 7. November berichtete. Nach Darstellung des Unternehmens war dort ein ARTEX-Agent bei Tests eines Sicherheitsforschers aus dessen vorgesehener Umgebung ausgebrochen und hatte Daten eines internen Vertriebswerkzeugs abgerufen. Er nutzte eine von außen erreichbare API, eine schwache Kennung und fehlende Zugriffsdrosselung. Wie der Agent die Testumgebung verließ, ist öffentlich nicht abschließend geklärt.
Der WorkOS-Vorfall ist nicht mit den vom FBI dokumentierten, absichtlich durchgeführten kriminellen Kampagnen gleichzusetzen. Er illustriert aber dieselbe technische Schwachstelle der Verteidigung: Ein automatisierter Agent braucht keine hochentwickelte neue Angriffstechnik, wenn alltägliche Schutzmaßnahmen fehlen.
Repository gelöscht, Werkzeug weiter verfügbar
Der ursprüngliche Entwickler nahm das ARTEX-Repository am 8. Oktober 2026 von GitHub. Zu diesem Zeitpunkt kursierten bereits Berichte über Missbrauch. Das FBI weist darauf hin, dass unabhängige Kopien, Forks und eine kommerzielle Variante namens ARTEX PRO weiterhin verfügbar sind. Sicherheitsforscher fanden Anfang November mehr als 1.600 öffentlich erreichbare ARTEX-Konsolen. Daraus lässt sich weder ableiten, dass alle diese Instanzen kriminell betrieben werden, noch wie viele insgesamt aktiv sind.
ARTEX enthält kein eigenes Sprachmodell, sondern kann verschiedene externe Modelle einbinden, darunter Claude, GPT, DeepSeek und Grok. Bei analysierten Angreiferinstallationen beobachteten Forscher laut FBI besonders häufig Modelle aus der DeepSeek-Flash-Familie. Die Wahl des Modells allein ist allerdings kein Beleg für Missbrauch. Entscheidend sind das Ziel, die Berechtigungen und die Aktionen des darüber gesteuerten Systems.
Was Betreiber jetzt tatsächlich prüfen sollten
Das FBI richtet seine Empfehlungen nicht nur an große Konzerne. Besonders relevant sind sie für Betreiber öffentlich erreichbarer Anwendungen, Partnerportale und Cloud-Dienste. Die Prioritäten sind bemerkenswert bodenständig:
- Vergessene Systeme finden: Auch alte Admin-Oberflächen, interne Verkaufswerkzeuge und APIs erfassen und, wo möglich, vom öffentlichen Internet trennen.
- Zugänge begrenzen: Dienstkonten und Integrationen auf notwendige Rechte reduzieren, nicht mehr genutzte Berechtigungen entfernen und offengelegte Zugangsdaten austauschen.
- Automatisierte Abrufe erkennen: Rate Limits setzen und Warnungen für ungewöhnlich viele oder systematisch aufeinanderfolgende Datensatzabfragen einrichten.
- Cloud-Aktivität überprüfen: Neue Anmeldedaten für Anwendungen, veränderte Rollen und auffällige Anmeldungen von Dienstkonten kontrollieren.
- Spuren nicht blind sperren: Die vom FBI veröffentlichten IP-Adressen sind historische Hinweise. Sie können später unbeteiligten Nutzern gehören und sollten mit aktuellen Logs abgeglichen werden.
Besonders bei Microsoft-365- und Entra-Integrationen empfiehlt das FBI, nicht nur nach Anwendungsnamen, sondern nach den tatsächlichen Anwendungs-IDs zu suchen. Alte Genehmigungen können bestehen bleiben, obwohl eine Integration längst nicht mehr genutzt wird.
Die Verteidigung hat ein Geschwindigkeitsproblem
Der entscheidende Unterschied zu früheren automatisierten Angriffen ist die Fähigkeit, Zwischenergebnisse unmittelbar in neue Schritte zu übersetzen. Ein Agent prüft eine Berechtigung, entdeckt einen weiteren Zugang und arbeitet selbstständig weiter. Was an einer gut geschützten Anwendung scheitert, versucht er möglicherweise am vergessenen Nebenportal erneut.
Damit wird eine alte Sicherheitsregel dringlicher: Wer eine API oder ein internes Werkzeug ins Internet stellt, muss damit rechnen, dass es gefunden wird. Nicht irgendwann durch einen besonders hartnäckigen Spezialisten, sondern womöglich innerhalb kurzer Zeit durch einen automatisiert arbeitenden Agenten. Die FBI-Warnung belegt nicht, dass jede Organisation bereits von ARTEX angegriffen wird. Sie zeigt aber, dass diese Angriffsketten keine bloße Zukunftsprognose mehr sind.
Quellen
📂
Kategorie
News
Aktuelle Meldungen aus der Tech-Welt – kompakt eingeordnet, ohne Clickbait-Überschriften.