Angreifer nutzen kritische Sicherheitslücken im Plex Media Server offenbar bereits für gezielte Angriffe aus. Ein Sicherheitsforscher hat am 17. Oktober 2026 erfolgreiche Kompromittierungen seines Plex-Honeypots dokumentiert. Dabei wurden nicht nur Kryptominer, sondern auch eine Proxy-Komponente entdeckt, mit der fremder Internetverkehr über kompromittierte Systeme geleitet werden könnte. Besonders brisant: Bereits im September waren mehr als 36.000 verwundbare Plex-Server öffentlich über das Internet erreichbar.
Das Wichtigste in Kürze
- Seit dem 17. Oktober 2026 gibt es konkrete Beobachtungen zur aktiven Ausnutzung von Plex2Shell.
- Vier Sicherheitslücken ermöglichen in Kombination eine Remote Code Execution ohne vorherige Anmeldung.
- Ein Honeypot dokumentierte Angriffe mit Kryptomining-Software und einer Proxy-Komponente.
- Betroffen sind Plex Media Server vor Version 1.43.3.10861.
- Plex-Nutzer sollten sofort auf die neueste verfügbare Version aktualisieren und ihre Systeme auf Kompromittierung prüfen.
Plex2Shell wird aktiv ausgenutzt
Am 1. September 2026 veröffentlichte Plex eine ungewöhnlich dringliche Sicherheitswarnung. Betreiber von Plex Media Servern wurden aufgefordert, ihre Installationen auf mindestens Version 1.43.3 zu aktualisieren. Zu diesem Zeitpunkt veröffentlichte das Unternehmen noch keine ausführlichen technischen Einzelheiten.
Am 23. September wurden mehrere zugehörige Sicherheitslücken in der CVE-Datenbank dokumentiert. Am 16. Oktober folgte die technische Veröffentlichung der Angriffskette Plex2Shell einschließlich öffentlich verfügbarem Exploit-Code.
Nur einen Tag später beobachtete der Sicherheitsforscher hinter BoredHackerBlog Angriffe auf einen eigens eingerichteten Plex-Honeypot.
Nach eigenen Angaben hatte der Forscher eine verwundbare Plex-Installation betrieben, um mögliche Angriffsversuche zu erfassen. Zunächst registrierte er überwiegend Scans und allgemeine Exploit-Versuche. Am 17. Oktober änderte sich die Situation: Angreifer verwendeten offenbar Teile des kurz zuvor veröffentlichten Plex2Shell-Exploits.
In den aufgezeichneten Netzwerkdaten konnten mehrere Angriffsquellen identifiziert werden. Nach Anpassung der Honeypot-Konfiguration gelang es dem Forscher außerdem, den Download und die Ausführung verdächtiger Dateien zu beobachten.
Kryptominer auf kompromittiertem Plex-Server installiert
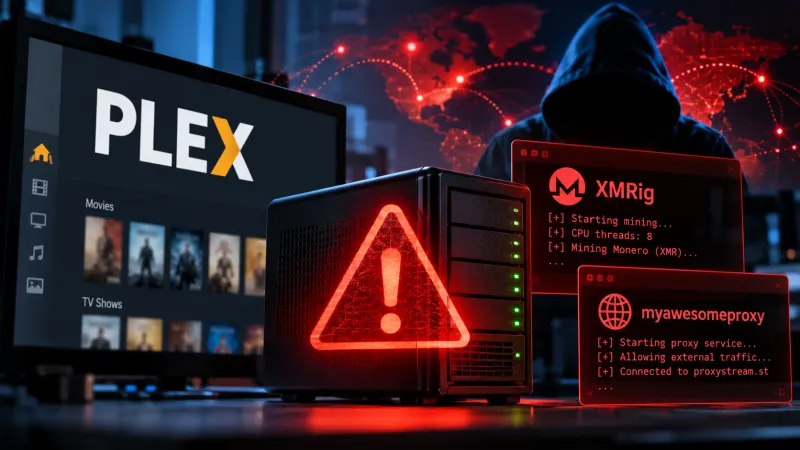
Die erste eindeutig identifizierte Schadsoftware war ein Kryptominer. Solche Programme missbrauchen fremde Rechenleistung, um Kryptowährungen zu schürfen. Für die Angreifer entstehen dadurch Einnahmen, während die Betreiber der kompromittierten Systeme Stromverbrauch, Hardwarebelastung und mögliche Leistungseinbußen tragen.
Der Forscher dokumentierte unter anderem eine XMRig-Komponente. XMRig ist grundsätzlich eine legitime Mining-Software, wird jedoch häufig ohne Zustimmung der Gerätebesitzer auf kompromittierten Systemen eingesetzt.
Der beobachtete Angriff zeigt, dass die Veröffentlichung eines funktionierenden Exploits sehr schnell zur praktischen Ausnutzung führen kann. Zwischen der öffentlichen Bereitstellung der Angriffskette und den dokumentierten Angriffen lag ungefähr ein Tag.
Proxy-Malware könnte die größere Gefahr sein
Bei weiteren Untersuchungen entdeckte der Forscher eine zusätzliche Komponente mit dem Namen myawesomeproxy.
Diese Software ist besonders bemerkenswert, weil sie offenbar eine andere Funktion als der Kryptominer erfüllt. Bei ihrer Ausführung erscheint ein Hinweis darauf, dass durch den Betrieb des Programms die externe Nutzung des Internetverkehrs zugelassen werde.
Der Forscher beobachtete außerdem Netzwerkverkehr mit Bezug zu proxystream.st. Eine vollständige Analyse der Proxy-Komponente lag zum Veröffentlichungszeitpunkt noch nicht vor.
Das mögliche Geschäftsmodell dahinter ist problematisch: Wird ein privater Plex-Server als Proxy missbraucht, können Dritte ihren Datenverkehr über den Internetanschluss des Opfers leiten. Gegenüber besuchten Webseiten oder Diensten erscheint dann möglicherweise die öffentliche IP-Adresse des kompromittierten Anschlusses als Herkunft.
Damit könnten solche Systeme beispielsweise für automatisierte Zugriffe, Spam oder andere missbräuchliche Aktivitäten verwendet werden. Für entsprechende Einsätze gibt es im vorliegenden Fall jedoch noch keinen konkreten Nachweis.
Gerade private Internetanschlüsse sind für bestimmte Proxy-Netzwerke attraktiv, weil sie von vielen Sicherheitsdiensten anders behandelt werden als klassische Rechenzentrums-IP-Adressen.
Vier Schwachstellen bilden die Angriffskette Plex2Shell
Die Angriffstechnik trägt den Namen Plex2Shell. Dabei werden mehrere Sicherheitslücken miteinander kombiniert, um letztlich eigenen Programmcode auf einem verwundbaren Plex Media Server ausführen zu können.
Die veröffentlichte Angriffskette umfasst folgende Schwachstellen:
- CVE-2026-96652
- CVE-2026-96654
- CVE-2026-96655
- CVE-2026-96656
Unter anderem spielen fehlerhafte Verarbeitung von URL-Parametern, unzureichende Begrenzungen interner Funktionsaufrufe und serverseitige Anfragen eine Rolle. Die einzelnen Fehler können durch geschickte Verkettung für weiterreichende Angriffe ausgenutzt werden.
Die vollständige Angriffskette ermöglicht nach Angaben der Entdecker eine Remote Code Execution ohne vorherige Anmeldung. Entscheidend ist dabei nicht der Schweregrad einer einzelnen CVE, sondern das Zusammenspiel mehrerer Schwachstellen.
Der veröffentlichte Exploit-Code ist auf GitHub verfügbar. Damit können Sicherheitsexperten betroffene Installationen untersuchen. Gleichzeitig erleichtert ein öffentlich verfügbarer Exploit auch Angreifern die Entwicklung automatisierter Angriffswerkzeuge.
Bereits im September mehr als 36.000 verwundbare Plex-Server
Das Problem betrifft möglicherweise eine große Zahl von Installationen. Nach Auswertungen der Shadowserver Foundation waren Anfang September 2026 mehr als 36.000 ungepatchte Plex Media Server über das Internet erreichbar.
Diese Zahl beschreibt allerdings den damaligen Bestand verwundbarer, erreichbarer Systeme. Sie lässt weder Rückschlüsse auf die Zahl inzwischen aktualisierter Server noch auf tatsächlich erfolgreiche Kompromittierungen zu.
Besonders im Fokus stehen Installationen, die über Portweiterleitungen oder andere Konfigurationen öffentlich zugänglich sind. Plex wird unter anderem auf Linux-Servern, NAS-Systemen sowie in Docker-Containern betrieben.
Bei NAS-Geräten kann die Aktualisierung verzögert erfolgen, wenn der jeweilige Hersteller eine neue Plex-Version noch nicht in seinem Paketmanager bereitgestellt hat. Plex empfiehlt in solchen Fällen gegebenenfalls die manuelle Installation des aktuellen Pakets.
Welche Plex-Versionen sind betroffen?
Nach den veröffentlichten Schwachstelleninformationen sind Plex Media Server vor Version 1.43.3.10861 von der beschriebenen Sicherheitsproblematik betroffen.
Plex selbst empfiehlt bereits seit dem 1. September die Aktualisierung auf Version 1.43.3 oder neuer. Betreiber sollten möglichst die aktuellste offiziell verfügbare Version installieren.
Wichtig ist auch die Unterscheidung zwischen Plex Media Server und Plex Desktop. Die beobachteten Angriffe beziehen sich auf verwundbare Serverinstallationen. Plex hatte jedoch ebenfalls ein Sicherheitsupdate für die Desktop-Anwendung veröffentlicht.
Was Plex-Betreiber jetzt tun sollten
- Version kontrollieren: In den Servereinstellungen prüfen, welche Plex-Media-Server-Version installiert ist.
- Aktualisieren: Die neueste verfügbare Version aus einer offiziellen Plex-Quelle installieren.
- Externen Zugriff überprüfen: Nicht benötigte öffentliche Portfreigaben deaktivieren und die Erreichbarkeit des Servers auf das erforderliche Maß beschränken.
- Laufende Prozesse untersuchen: Ungewöhnliche Unterprozesse des Plex Media Servers sowie verdächtige Mining- oder Proxy-Prozesse überprüfen.
- Netzwerkverbindungen kontrollieren: Unbekannte ausgehende Verbindungen und auffällige Download-Aktivitäten untersuchen.
- Bei Verdacht isolieren: Ein möglicherweise kompromittiertes System vom Netzwerk trennen, Beweise sichern und anschließend kontrolliert neu aufsetzen. Ein Update allein entfernt bereits installierte Schadsoftware nicht zuverlässig.
Für Administratoren stellt der Honeypot-Forscher außerdem Netzwerkaufzeichnungen und Untersuchungsmaterial bereit, die zur Entwicklung von Erkennungsregeln verwendet werden können.
Was ist über die Angreifer bekannt?
Der Sicherheitsforscher dokumentierte mehrere IP-Adressen, von denen Angriffsversuche ausgingen. Außerdem veröffentlichte er eine Downloadquelle für Schadsoftware und mehrere SHA-256-Dateihashes.
Diese technischen Indikatoren können Administratoren bei einer nachträglichen Untersuchung unterstützen. Einzelne IP-Adressen beweisen jedoch nicht die Identität oder den tatsächlichen Standort eines Angreifers. Sie können beispielsweise selbst zu kompromittierten Servern oder gemieteter Infrastruktur gehören.
Auch über die Zahl der insgesamt betroffenen Plex-Installationen ist bislang nichts Belastbares bekannt. Die veröffentlichten Beobachtungen stammen aus einem einzelnen Honeypot. Weitere unabhängige Bestätigungen würden helfen, das tatsächliche Ausmaß der Angriffe einzuordnen.
Fazit: Aus einer Sicherheitswarnung wird ein konkreter Angriff
Der Fall Plex2Shell zeigt, warum auch privat betriebene Server regelmäßig aktualisiert werden müssen. Plex hatte bereits Wochen vor der Veröffentlichung technischer Angriffsinformationen zum Update aufgefordert. Dennoch waren anschließend zehntausende verwundbare Instanzen öffentlich erreichbar.
Jetzt liegen konkrete Hinweise auf erfolgreiche Angriffe vor. Die dokumentierte Installation von Kryptomining-Software zeigt einen unmittelbaren finanziellen Missbrauch fremder Rechenleistung. Die zusätzlich beobachtete Proxy-Komponente eröffnet darüber hinaus die Möglichkeit, kompromittierte Heimserver für fremden Internetverkehr einzusetzen.
Ob sich daraus eine größere Angriffswelle entwickelt, ist derzeit offen. Für Betreiber älterer, öffentlich erreichbarer Plex-Installationen besteht jedoch bereits jetzt konkreter Handlungsbedarf.
Quellen und weiterführende Informationen