Eine Registrierung ist nicht erforderlich. Auch Zugangsdaten zum Webserver werden für die externe Prüfung nicht benötigt.
Wichtig: Der Checker führt keine Angriffe aus und kann eine Sicherheitslücke nicht zuverlässig aus der Ferne nachweisen. Er bietet eine erste technische Orientierung und zeigt, wann eine Prüfung durch den Betreiber oder Hosting-Anbieter notwendig ist.
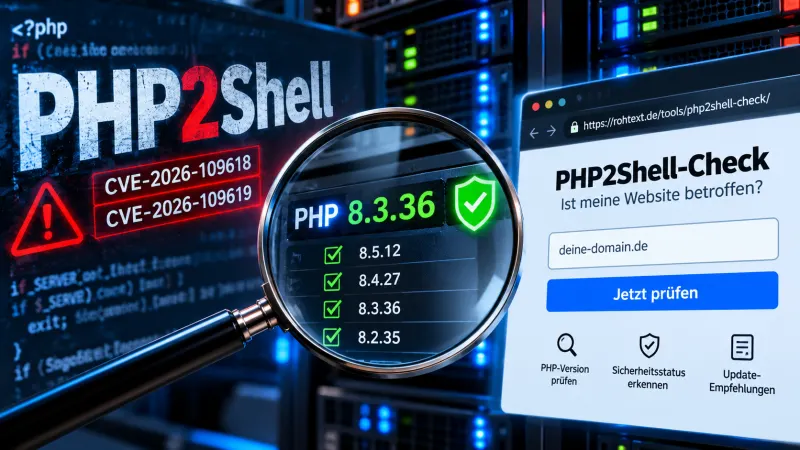
PHP2Shell-Check: Website kostenlos überprüfen
Der Checker ist ab sofort auf Rohtext.de verfügbar. Für die erste Prüfung genügt die Eingabe einer Domain.
Welche PHP-Version läuft auf deiner Website?
Kostenloser Versionscheck für CVE-2026-109618 und CVE-2026-109619.
Jetzt PHP2Shell-Check starten →
Keine Registrierung · Keine Exploit-Versuche · Keine Zugangsdaten erforderlich
So funktioniert der kostenlose PHP2Shell-Checker
Das Werkzeug ruft die öffentlich erreichbare Startseite der angegebenen Domain ab. Anschließend wertet es Hinweise aus, die der Webserver freiwillig übermittelt.
Dazu gehören beispielsweise:
- HTTP-Header wie X-Powered-By und Server.
- Öffentlich sichtbare Angaben zur PHP-Version.
- Hinweise auf bekannte PHP-basierte Anwendungen.
- Erkennbare Content-Management-Systeme wie WordPress.
- Informationen über vorgeschaltete Dienste wie Cloudflare.
- HTTP-Statuscodes und mögliche Konfigurationsauffälligkeiten.
Wird eine PHP-Version erkannt, erfolgt ein Vergleich mit den bekannten Fix-Ständen für die beiden PHP2Shell-Schwachstellen.
Der Check beschränkt sich auf öffentlich erreichbare Webinformationen. Er versucht weder, Sicherheitslücken auszunutzen, noch auf geschützte Dateien oder Administrationsbereiche zuzugreifen.
Welche PHP-Versionen enthalten die Sicherheitskorrekturen?
Das PHP-Projekt hat am 21. Oktober 2026 außerplanmäßige Sicherheitsupdates für mehrere unterstützte Versionszweige veröffentlicht.
| PHP-Version | Korrigierte Version |
|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
Bei älteren, nicht mehr regulär unterstützten PHP-Versionen sollte geprüft werden, ob der jeweilige Betriebssystem- oder Softwareanbieter eigene Sicherheitskorrekturen bereitstellt. Langfristig ist die Migration auf einen unterstützten Versionszweig erforderlich.
Wichtig ist außerdem, dass Linux-Distributionen wie Debian, Ubuntu oder AlmaLinux Sicherheitskorrekturen in ältere Paketversionen zurückportieren können. Die öffentlich sichtbare Versionsnummer allein ist deshalb nicht immer ausreichend, um eine Verwundbarkeit festzustellen.
Was bedeuten die Ergebnisse?
Der Checker unterscheidet zwischen erkannten PHP-Versionen mit bekannten Fix-Ständen, älteren Versionsangaben und Fällen, in denen keine zuverlässige Bewertung möglich ist.
PHP-Version unterhalb des Fix-Stands
Wenn eine öffentlich gemeldete PHP-Version unterhalb der bekannten korrigierten Version liegt, zeigt der Checker einen Warnhinweis.
Das bedeutet, dass die erkannte Version überprüft werden sollte. Ein Nachweis für eine tatsächlich ausnutzbare Sicherheitslücke ist es nicht, insbesondere wenn der Hosting-Anbieter Sicherheitskorrekturen zurückportiert hat.
Bekannte korrigierte PHP-Version
Ist eine entsprechende Fix-Version erkennbar, zeigt das Werkzeug an, dass der bekannte Upstream-Fix-Stand erreicht wurde.
Dies gilt allerdings nur für die öffentlich erkannte Versionsangabe. Andere Subdomains, getrennte PHP-FPM-Pools, Container oder zusätzliche Server können abweichende Versionen verwenden.
PHP-Version nicht erkennbar
Viele Webserver geben ihre genaue PHP-Version absichtlich nicht öffentlich preis. Das ist üblich und kann aus Sicherheitsgründen sinnvoll sein.
In solchen Fällen zeigt der Checker ausdrücklich an, dass eine eindeutige Bewertung nicht möglich ist.
Auch ein vorgeschaltetes Content Delivery Network wie Cloudflare kann dazu führen, dass Informationen über den eigentlichen Webserver nicht sichtbar sind.
Eine verborgene PHP-Version ist weder ein Beweis für ein installiertes Sicherheitsupdate noch für eine bestehende Schwachstelle.
Genauer prüfen mit dem PHP-Self-Check
Für Websitebetreiber, die Zugriff auf ihren Webspace besitzen, stellt Rohtext.de zusätzlich einen herunterladbaren PHP-Self-Check bereit.
Diese kleine PHP-Datei wird vorübergehend auf dem eigenen Webserver abgelegt. Dort kann sie die tatsächlich ausgeführte PHP-Version und relevante Konfigurationseinstellungen anzeigen.
Der Zugriff wird durch ein zufällig erzeugtes Token geschützt.
Da die Datei interne Serverinformationen ausgibt, sollte sie nur kurzzeitig eingesetzt, möglichst zusätzlich durch eine IP-Beschränkung oder HTTP-Authentifizierung geschützt und unmittelbar nach der Prüfung wieder gelöscht werden.
Auch der Self-Check ersetzt keine Überprüfung des tatsächlichen Paket- und Patch-Status durch den Administrator oder Hosting-Anbieter.
Checkliste: Ist meine PHP-Installation vorbereitet?
Die folgenden Punkte helfen Websitebetreibern, den eigenen Update-Stand systematisch zu kontrollieren.
Die Checkboxen dienen als persönliche Orientierung. Sie übermitteln keine Prüfergebnisse und ersetzen keine technische Sicherheitskontrolle.
Was können WordPress- und WooCommerce-Betreiber tun?
Die Sicherheitslücken befinden sich in PHP selbst. Ein Update von WordPress, WooCommerce oder einzelnen Plugins behebt sie deshalb nicht automatisch.
Entscheidend ist, welche PHP-Laufzeitumgebung die Webanwendung tatsächlich verwendet.
Bei klassischem Webhosting können Kunden die PHP-Version häufig über das Verwaltungsmenü ihres Anbieters auswählen oder prüfen.
Auf eigenen Servern beziehungsweise bei Plesk-Installationen sollten Administratoren die eingesetzten PHP-Handler, FPM-Pools und verfügbaren Systemupdates kontrollieren.
Wenn ein Sicherheitsupdate noch nicht verfügbar ist, sollte der Betreiber die Herstellerhinweise zu vorläufigen Schutzmaßnahmen beachten.
Warum Rohtext.de einen eigenen Checker anbietet
Die PHP2Shell-Sicherheitswarnung hat deutlich gemacht, wie schwierig die Bewertung kritischer Schwachstellen für viele Webseitenbetreiber sein kann.
Während Sicherheitsmeldungen häufig Versionsnummern, CVE-Kennungen und technische Angriffsmethoden beschreiben, bleibt für Betreiber kleiner Webseiten oft die praktische Frage offen, wo sie überhaupt anfangen sollen.
Der kostenlose Rohtext-Checker soll diese erste Orientierung erleichtern.
Er macht öffentlich sichtbare Versionshinweise verständlich, ordnet sie anhand bekannter Sicherheitsupdates ein und zeigt auf, welche zusätzlichen Prüfungen notwendig sind.
Das Werkzeug ist bewusst kein Penetrationstest und führt keine aktiven Angriffe durch.
Für umfangreiche Serverlandschaften, verwaltete Hosting-Umgebungen und geschäftskritische Anwendungen bleibt die professionelle Prüfung der tatsächlich installierten PHP-Pakete erforderlich.
PHP2Shell: Alle technischen Hintergründe und Sicherheitsupdates
Die beiden Sicherheitslücken CVE-2026-109618 und CVE-2026-109619 wurden mit einem kritischen Schweregrad von jeweils CVSS v4.0 9,2 bewertet.
Die Veröffentlichung führte zu umfangreichen Vorsichtsmaßnahmen bei Hosting-Anbietern, Behörden und anderen Betreibern öffentlich erreichbarer PHP-Dienste.
Rohtext.de hat die Entwicklung von den ersten Warnungen bis zur Veröffentlichung der Sicherheitskorrekturen begleitet.
Ausführliche Informationen zu den Schwachstellen, betroffenen PHP-Versionen und erforderlichen Updates finden sich im bestehenden Bericht:
PHP2Shell: Notfall-Patch für zwei kritische PHP-Lücken – Hintergründe und Update-Empfehlungen
Fazit: Kostenloser PHP2Shell-Check als erste Orientierung
Mit dem PHP2Shell-Versionscheck stellt Rohtext.de ein kostenloses Werkzeug bereit, das Websitebetreibern einen ersten Überblick über öffentlich erkennbare PHP-Versionen ermöglicht.
Gerade bei kritischen Sicherheitslücken ist es wichtig, den eigenen Softwarestand zu kennen und notwendige Updates nicht aufzuschieben.
Der Checker kann dabei helfen, offensichtliche Versionshinweise zu erkennen und weitere Prüfungen anzustoßen.
Eine verbindliche Aussage über den Sicherheitszustand eines Servers lässt sich aus einer externen Versionsprüfung jedoch nicht ableiten.
Hier den kostenlosen PHP2Shell-Checker öffnen und die eigene Website prüfen.
Stand: 21. Oktober 2026. Der Checker dient der technischen Erstorientierung und ersetzt keine vollständige Sicherheitsprüfung.
Quellen und weiterführende Informationen