Ein großes S an der falschen Stelle – und aus einer vermeintlich verschlüsselten Verbindung konnte eine unverschlüsselte werden. Das PHP-Projekt hat am 19. November 2026 Sicherheitsupdates veröffentlicht. Eine der behobenen Schwachstellen betrifft die Verarbeitung von HTTPS- und FTPS-Adressen durch PHP-Stream-Funktionen. Die unter GHSA-f6gg-rchx-xw8j beziehungsweise CVE-2026-128064 dokumentierte Lücke ist mit CVSS 8,2 als „High“ eingestuft.
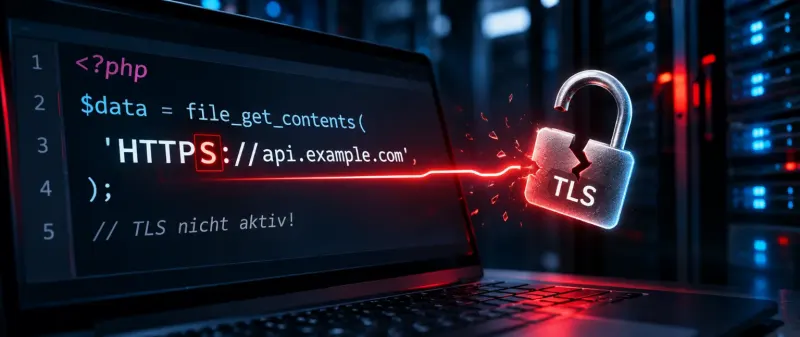
Der Fehler klingt fast zu simpel: PHP akzeptierte Protokollnamen unabhängig von Groß- und Kleinschreibung. Die interne Entscheidung, ob TLS aktiviert wird, orientierte sich jedoch an einem kleingeschriebenen s an einer bestimmten Position. Dadurch konnte etwa HTTPS:// als gültiges Schema erkannt werden, ohne den verschlüsselten Transport zu aktivieren.
Was bei HTTPS:// schiefging
Betroffen sind PHPs HTTP- und FTP-Stream-Wrapper, die unter anderem von file_get_contents() und fopen() genutzt werden. Eine Anwendung konnte eine URL also für eine sichere HTTPS-Adresse halten, während die Verbindung tatsächlich ohne TLS aufgebaut wurde.
<?php
// Vereinfachtes Beispiel einer betroffenen URL-Schreibweise:
$data = file_get_contents('HTTPS://api.example.com/data');
Das Beispiel zeigt die problematische Schreibweise, nicht einen Test gegen einen realen Dienst. Entscheidend ist das großgeschriebene S am Ende von HTTPS. Der gleiche Fehler konnte auch bei gemischter Schreibweise wie httpS:// und bei FTPS:// auftreten.
Für gewöhnliche Browseraufrufe einer Website bedeutet das nicht, dass deren HTTPS-Verschlüsselung plötzlich ausgefallen wäre. Die Schwachstelle liegt in bestimmten ausgehenden Verbindungen von PHP-Anwendungen, wenn diese die betroffenen Stream-Funktionen einsetzen.
Auch Weiterleitungen waren gefährlich
Besonders brisant ist ein zweiter Angriffsweg: Laut Sicherheitsmeldung konnte eine anfänglich korrekt verschlüsselte HTTPS-Verbindung über einen HTTP-307-Redirect auf eine URL mit großgeschriebenem HTTPS:// umgeleitet werden. Weil 307 die HTTP-Methode und den Request-Body beibehält, konnten dabei unter Umständen POST-Daten sowie weitergereichte Authentifizierungsinformationen im Klartext übertragen werden.
Ob ein Angreifer diese Daten tatsächlich lesen kann, hängt unter anderem davon ab, ob er den betroffenen Netzwerkverkehr beobachten kann. Die veröffentlichten Informationen belegen eine mögliche Offenlegung, keinen pauschalen Datenabfluss bei sämtlichen PHP-Systemen. Auch ein Zielserver, der eine unverschlüsselte Verbindung zurückweist, verhindert nicht zwangsläufig, dass sensible Inhalte bereits über das Netzwerk gesendet wurden.
Diese PHP-Versionen schließen die Lücke
| PHP-Zweig | Korrigierte Version |
|---|
| 8.2 | 8.2.36 |
| 8.3 | 8.3.37 |
| 8.4 | 8.4.28 |
| 8.5 | 8.5.13 |
Das PHP-Projekt hat diese vier Sicherheitsreleases am 19. November offiziell freigegeben. PHP 8.6.0 ist ebenfalls für den heutigen Tag angekündigt worden. Die hier genannten Patchstände beziehen sich konkret auf die offiziellen Angaben zum Advisory. Wer noch ältere, nicht mehr regulär unterstützte PHP-Versionen einsetzt, sollte die Migration auf einen unterstützten Zweig einplanen.
Shopware warnte Kunden bereits vorab
Die Tragweite des heutigen Patch-Termins zeigt auch eine Sicherheitsmail von Shopware, die Rohtext vorliegt. Darin wies der Hersteller auf die für den 19. November zwischen 15:00 und 15:30 Uhr MEZ angekündigten PHP-Sicherheitsupdates hin. Die schwerwiegendsten Schwachstellen des gesamten Release-Pakets seien nach Angaben des PHP-Sicherheitsteams nur unter ungewöhnlichen Konfigurationen oder Setups relevant.
Shopware kündigte in der Mitteilung an, relevante Upstream-Patches für eigene SaaS- und PaaS-Native-Dienste möglichst innerhalb der ersten Stunde nach Veröffentlichung produktiv einzuspielen sowie aktualisierte Docker-Images bereitzustellen. Das ist die zuvor angekündigte Planung des Herstellers, keine von Rohtext unabhängig verifizierte Bestätigung über den Abschluss sämtlicher Aktualisierungen.
Für selbst betriebene Shopware-Installationen sowie andere PHP-basierte Projekte bleibt die Aktualisierung beim jeweiligen Betreiber beziehungsweise Hosting-Anbieter. Wichtig ist dabei die Unterscheidung: Die Shopware-Warnung bezog sich auf mehrere Schwachstellen im PHP-Release, nicht ausschließlich auf den hier beschriebenen HTTPS-Fehler.
Was Betreiber jetzt prüfen sollten
- PHP aktualisieren: Den korrigierten Patchstand des jeweils verwendeten PHP-Zweigs installieren.
- Tatsächliche Laufzeit prüfen: In Verwaltungsoberflächen wie Plesk kontrollieren, welche PHP-Version die einzelnen Websites wirklich verwenden. Eine installierte Version ist nicht automatisch überall aktiv.
- Eigene Integrationen testen: API-Aufrufe, Cronjobs, Shop-Erweiterungen und PHP-Stream-Funktionen nach dem Update auf korrekte Funktion prüfen.
- Redirects beachten: Wer vorübergehend nicht patchen kann, sollte URL-Schemata vor Stream-Aufrufen normalisieren und automatisch gefolgte Weiterleitungen deaktivieren beziehungsweise jedes Redirect-Ziel prüfen. Nur die ursprüngliche URL zu prüfen reicht laut PHP-Advisory nicht.
Die Sicherheitskorrektur ändert die Ermittlung der TLS-Pflicht: Statt nur ein Zeichen zu prüfen, wird das gesamte Protokollschema unabhängig von der Groß- und Kleinschreibung verglichen. Der Fehler zeigt, wie eine scheinbar nebensächliche Zeichenprüfung eine zentrale Sicherheitsgarantie unterlaufen konnte.
Quellen
📂
Kategorie
News
Aktuelle Meldungen aus der Tech-Welt – kompakt eingeordnet, ohne Clickbait-Überschriften.