Wichtig: Die HTTPS-Verschlüsselung selbst wurde nicht grundsätzlich gebrochen. Betroffen ist vielmehr die Infrastruktur, mit der Browser und andere Anwendungen die Identität von Webseiten überprüfen.
Das Wichtigste im Überblick
- Acht Intermediate-CA-Zertifikate von eMudhra sind betroffen.
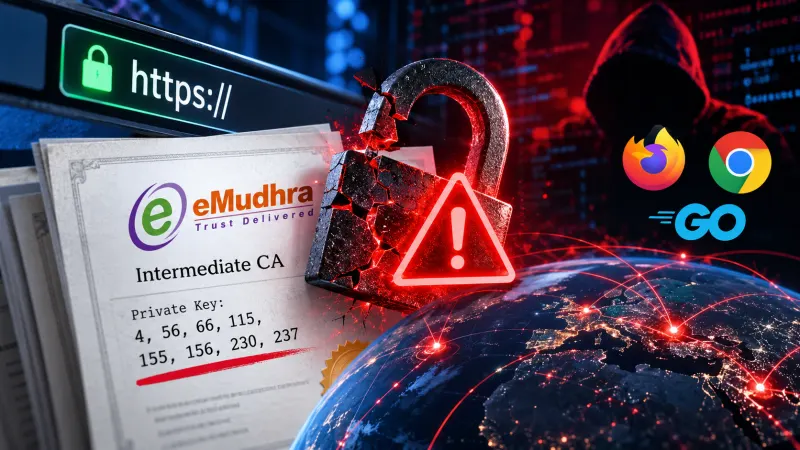
- Die privaten Schlüssel besitzen extrem kleine numerische Werte von 4 bis 237.
- Alle acht Werte lassen sich mit maximal acht Bit darstellen.
- Angreifer könnten mit den betroffenen Schlüsseln unter geeigneten Voraussetzungen gefälschte Zertifikate signieren.
- Mozilla reagierte bereits am 17. Oktober mit Zertifikatssperren.
- Weitere Browser- und Softwarehersteller haben Schutzmaßnahmen eingeleitet.
- Besonders schwierig ist die Bereinigung bei Servern, Containern und IoT-Geräten.
- Ein großflächiger tatsächlicher Missbrauch ist bislang nicht nachgewiesen.
Acht private Schlüssel mit kaum vorstellbar kleinen Werten
Der technisch außergewöhnlichste Aspekt des Sicherheitsvorfalls ist die Qualität der privaten Schlüssel.
Die betroffenen Zertifikate verwenden Kryptografie auf Basis elliptischer Kurven. Bei der verwendeten P-384-Kurve wird normalerweise ein privater Schlüssel zufällig aus einem gewaltigen mathematischen Zahlenraum gewählt.
Dieser umfasst annähernd 2 hoch 384 mögliche Werte. Einen korrekt erzeugten privaten Schlüssel durch systematisches Ausprobieren zu finden, gilt mit heutiger Technik als praktisch ausgeschlossen.
Bei den acht eMudhra-Zertifikaten wurden dagegen folgende private Schlüsselwerte ermittelt:
4, 56, 66, 115, 155, 156, 230, 237
Alle diese Zahlen können mit höchstens acht Bit dargestellt werden.
Das bedeutet nicht, dass der verwendete Algorithmus lediglich acht Bit Sicherheit bietet. Vielmehr wurden offensichtlich private Werte verwendet, die einen winzigen und damit leicht zu durchsuchenden Bereich des eigentlich enormen Schlüsselraums abdecken.
Bei einer ordnungsgemäßen Schlüsselerzeugung dürften solche Werte nicht in dieser Häufung auftreten.
Der Fall zeigt eindrucksvoll, dass selbst moderne Verschlüsselungsverfahren keinen ausreichenden Schutz bieten, wenn kryptografische Schlüssel fehlerhaft erzeugt werden.
Wie wurde die Kompromittierung entdeckt?
Nach den veröffentlichten Untersuchungen wurde Mozilla am 17. Oktober 2026 über die auffälligen Zertifikate informiert.
Ein Sicherheitsforscher hatte nachgewiesen, dass er über die privaten Signaturschlüssel der betroffenen Zwischenzertifikate verfügen konnte. Dazu wurden kryptografisch überprüfbare Signaturen erstellt.
Mozilla untersuchte die Meldung und konnte die extrem schwachen Schlüssel unabhängig rekonstruieren.
Damit wurde bestätigt, dass es sich nicht nur um eine theoretische Vermutung handelte. Die betroffenen privaten Schlüssel waren tatsächlich bestimmbar.
Der Vorfall wurde öffentlich über das Mozilla-Sicherheitsverfahren dokumentiert. Weitere Browserhersteller und beteiligte Stellen wurden informiert.
Die schnelle Reaktion ist bemerkenswert: Mozilla leitete noch am selben Tag Maßnahmen ein, um die betroffenen Zertifikate für Firefox-Nutzer zu sperren.
Technische Dokumentation: Mozilla Bugzilla – Sicherheitsvorfall eMudhra.
Warum sind kompromittierte Zwischenzertifikate besonders gefährlich?
Ein gewöhnliches HTTPS-Zertifikat bestätigt die Identität einer bestimmten Internetdomain.
Intermediate-CA-Zertifikate besitzen dagegen eine übergeordnete Funktion. Sie stehen innerhalb einer Zertifikatskette zwischen einer vertrauenswürdigen Stammzertifizierungsstelle und den eigentlichen Webseitenzertifikaten.
Solche Zwischenzertifikate dürfen unter den festgelegten technischen und organisatorischen Bedingungen weitere Zertifikate signieren.
Wenn Angreifer Zugriff auf die privaten Schlüssel einer entsprechenden Zertifizierungsstelle erhalten, können sie möglicherweise Zertifikate erzeugen, die kryptografisch gültig erscheinen.
Ein Angreifer könnte beispielsweise versuchen, ein gefälschtes Zertifikat für eine fremde Domain zu erstellen und einen manipulierten Server gegenüber einem Nutzer als legitimes Ziel auszugeben.
Wenn der Client die Zertifikatskette weiterhin akzeptiert und der Angreifer den Netzwerkverkehr beeinflussen kann, wäre ein Man-in-the-Middle-Angriff denkbar.
Die konkreten Möglichkeiten hängen von den Berechtigungen der Zwischenzertifikate, den Zertifikatsprüfungen des Clients und zusätzlichen Sicherheitsmechanismen ab.
Kann damit jede HTTPS-Verbindung entschlüsselt werden?
Nein. Die kompromittierten CA-Schlüssel bedeuten nicht, dass die gesamte TLS-Verschlüsselung gebrochen wurde.
Insbesondere ermöglichen sie nicht automatisch, beliebige bereits aufgezeichnete HTTPS-Verbindungen nachträglich zu entschlüsseln.
Die eigentliche Gefahr liegt in der möglichen Fälschung digitaler Identitäten.
Für einen erfolgreichen Angriff müsste ein Täter beispielsweise den Datenverkehr eines Nutzers abfangen oder umleiten und eine gefälschte Zertifikatskette präsentieren, die vom betroffenen System akzeptiert wird.
Zusätzliche Schutzmaßnahmen wie Zertifikatssperren, vertrauenswürdige Zertifikatsprüfungen und weitere Sicherheitsmechanismen können solche Angriffe verhindern.
Die Verschlüsselung ist nicht pauschal unsicher geworden. Gefährdet ist die Zuverlässigkeit der digitalen Identitätsprüfung auf Systemen, die den kompromittierten Zertifikaten weiterhin vertrauen.
Mozilla, Chrome und andere Hersteller reagieren
Mozilla reagierte unmittelbar auf die bekannt gewordene Kompromittierung.
Die acht betroffenen Zwischenzertifikate wurden über OneCRL gesperrt. Dabei handelt es sich um eine zentral verwaltete Sperrliste, mit deren Hilfe Firefox bestimmte Zertifikate zurückweisen kann.
Der Vorteil besteht darin, dass entsprechende Sperrinformationen unabhängig von einem vollständigen Browserupdate verteilt werden können.
Zusätzlich wurden Aktualisierungen für Firefox und die kryptografische Bibliothek NSS vorbereitet beziehungsweise veröffentlicht, um auch Systeme mit abweichenden Einstellungen besser abzusichern.
Auch Google Chrome und weitere Softwareprojekte haben auf die kompromittierten Zertifikate reagiert.
Für Nutzer regelmäßig aktualisierter Browser wird das Risiko dadurch erheblich reduziert.
Allerdings ist das globale HTTPS-Vertrauenssystem nicht ausschließlich von Browsern abhängig.
Go veröffentlicht Sicherheitskorrekturen
Auch das Go-Projekt reagierte auf den eMudhra-Vorfall.
In der kryptografischen Standardbibliothek crypto/x509 wurden Maßnahmen vorbereitet, um die betroffenen Zertifikate bei entsprechenden Prüfungen nicht länger zu akzeptieren.
Für die Go-Versionszweige 1.26 und 1.27 wurden am 20. Oktober 2026 Sicherheitsaktualisierungen bereitgestellt.
Der Vorfall ist für Go besonders relevant, weil zahlreiche Netzwerkdienste, Cloud-Anwendungen, Infrastrukturwerkzeuge und Serverprogramme mit dieser Programmiersprache entwickelt werden.
Hinzu kommt eine Besonderheit: Viele Go-Anwendungen werden als eigenständige ausführbare Programme kompiliert. Änderungen an der Standardbibliothek werden bei solchen Programmen nicht automatisch durch die Aktualisierung eines zentral installierten Laufzeitsystems übernommen.
Betroffene Anwendungen müssen deshalb gegebenenfalls mit einer korrigierten Go-Version neu erstellt und anschließend erneut verteilt werden.
Die Sicherheitskorrekturen sind im Go-Projekt auf GitHub dokumentiert.
Warum Linux, Docker und IoT-Geräte zum Problem werden könnten
Die eigentliche Herausforderung beginnt möglicherweise erst nach den ersten Browserupdates.
Zertifikatsprüfungen finden auf sehr unterschiedlichen Ebenen statt. Während moderne Browser häufig eigene Mechanismen zur schnellen Sperrung kompromittierter Zertifikate besitzen, verlassen sich viele andere Anwendungen auf Zertifikatsspeicher des Betriebssystems oder mitgelieferte CA-Bundles.
Besonders relevant sind:
- Linux-Server mit älteren CA-Zertifikatspaketen.
- Docker-Container mit veralteten Basisimages.
- IoT-Geräte ohne regelmäßige Sicherheitsupdates.
- Embedded-Systeme und ältere Netzwerkhardware.
- Java-Anwendungen mit eigenen Zertifikatsspeichern.
- Individuell entwickelte Programme mit separaten TLS-Bibliotheken.
- Statisch kompilierte Anwendungen mit eingebetteter Zertifikatsprüfung.
Ein Update des Hostsystems bedeutet nicht automatisch, dass sämtliche darauf betriebenen Anwendungen anschließend die gleichen Zertifikatssperren berücksichtigen.
Ein Docker-Container kann beispielsweise einen eigenen Vertrauensspeicher enthalten. Dieser bleibt unter Umständen unverändert, selbst wenn das darunterliegende Linux-System aktualisiert wurde.
Auch Geräte, deren Hersteller keine Updates mehr bereitstellen, könnten langfristig problematisch bleiben.
Auch Proxmox- und Hosting-Umgebungen betroffen?
Für Betreiber virtualisierter Infrastruktur ist eine differenzierte Betrachtung notwendig.
Ein Proxmox-Host ist nicht automatisch durch den Besitz eines kompromittierten eMudhra-Zertifikats gefährdet. Entscheidend ist, ob bestimmte TLS-Clients innerhalb der Infrastruktur den betreffenden Zertifikaten vertrauen.
Zu prüfen sind insbesondere virtuelle Maschinen, Linux-Container, Anwendungen mit eigenen Zertifikatsbündeln sowie Dienste, die externe HTTPS-Verbindungen aufbauen.
Bei Hosting-Anbietern betrifft die Frage außerdem Webserver, Verwaltungssoftware, Backup-Systeme und automatisierte Schnittstellen.
Administratoren sollten aktuelle Sicherheitsupdates einspielen und prüfen, ob die eingesetzten Zertifikatsbibliotheken bereits entsprechende Sperrmaßnahmen enthalten.
Ein pauschaler Austausch sämtlicher eigener Serverzertifikate ist dagegen nicht erforderlich.
Aufwendigere Bereinigung als bei Heartbleed?
Der Kryptografieexperte und Go-Maintainer Filippo Valsorda sieht in der notwendigen Bereinigung eine außergewöhnlich große Herausforderung.
Gegenüber Ars Technica zog er einen Vergleich mit Heartbleed, der 2014 bekannt gewordenen schweren OpenSSL-Sicherheitslücke.
Heartbleed führte weltweit zu Sicherheitsupdates, dem Austausch kryptografischer Schlüssel und umfangreichen Prüfungen auf kompromittierten Systemen.
Beim eMudhra-Vorfall liegt die Herausforderung vor allem darin, kompromittiertes Vertrauen auf zahlreichen unterschiedlichen Plattformen wieder zu entziehen.
Während aktuelle Browser relativ schnell geschützt werden können, könnten ältere und selten aktualisierte Anwendungen die betroffenen Zertifikate noch über längere Zeit akzeptieren.
Der Vergleich mit Heartbleed bedeutet ausdrücklich nicht, dass bereits ein vergleichbarer Schaden entstanden wäre. Er bezieht sich auf den Umfang und die mögliche Dauer der technischen Bereinigungsmaßnahmen.
Wurden bereits gefälschte HTTPS-Zertifikate entdeckt?
Zum Zeitpunkt der bisherigen Berichterstattung waren keine umfassenden Hinweise auf einen aktiven Missbrauch der kompromittierten CA-Schlüssel bekannt.
Auch in öffentlich einsehbaren Certificate-Transparency-Protokollen wurden zunächst keine entsprechenden missbräuchlich ausgestellten Zertifikate gemeldet.
Certificate Transparency ermöglicht es Sicherheitsforschern und Domaininhabern, die Ausstellung öffentlich vertrauenswürdiger TLS-Zertifikate zu überwachen.
Allerdings verhindert das Transparenzsystem allein keine missbräuchliche Ausstellung. Ebenso kann das Fehlen eines Zertifikats in den beobachteten Protokollen nicht sämtliche denkbaren Angriffsversuche ausschließen.
Ob und in welchem Umfang die kompromittierten Schlüssel bereits vor ihrer Entdeckung eingesetzt wurden, bleibt daher Gegenstand weiterer Untersuchungen.
Müssen Webseitenbetreiber ihre SSL-Zertifikate austauschen?
Ein allgemeiner Austausch sämtlicher Webseitenzertifikate ist aufgrund des eMudhra-Vorfalls nicht notwendig.
Entscheidend ist, ob die eigene Zertifikatskette eine der betroffenen Zwischenzertifizierungsstellen verwendet.
Webseitenbetreiber sollten deshalb die Aussteller ihrer Zertifikate kontrollieren und entsprechende Mitteilungen ihrer Zertifizierungsstelle beziehungsweise ihres Hosting-Anbieters beachten.
Davon zu unterscheiden ist die Frage, ob die Server und Anwendungen selbst kompromittierte CA-Zertifikate weiterhin als vertrauenswürdig akzeptieren.
Bei einem solchen Problem sind insbesondere Aktualisierungen der Zertifikatsbibliotheken und Vertrauensspeicher erforderlich.
Der Austausch eines regulären Webseitenzertifikats allein beseitigt keine unsicheren Vertrauensentscheidungen anderer Systeme.
Was Administratoren jetzt tun sollten
Für Betreiber von Servern, Hosting-Umgebungen und Anwendungen ergeben sich aus dem Vorfall mehrere konkrete Handlungsempfehlungen:
- Systemupdates installieren: Verfügbare Sicherheitsaktualisierungen für Betriebssysteme und kryptografische Bibliotheken einspielen.
- CA-Vertrauensspeicher überprüfen: Sicherstellen, dass die betroffenen eMudhra-Zwischenzertifikate nicht weiterhin akzeptiert werden.
- Container aktualisieren: Veraltete Docker-Images mit aktuellen Zertifikatspaketen neu erstellen.
- Go-Anwendungen prüfen: Bei betroffenen Programmen korrigierte Toolchains verwenden und gegebenenfalls neue Builds bereitstellen.
- IoT-Geräte berücksichtigen: Auch Router, Embedded-Systeme und andere selten aktualisierte Geräte in die Prüfung einbeziehen.
- Eigene Zertifikatsketten kontrollieren: Feststellen, ob eine der kompromittierten Zwischenzertifizierungsstellen verwendet wird.
- Herstellerinformationen beobachten: Offizielle Empfehlungen von Mozilla, Softwareanbietern und Zertifizierungsstellen berücksichtigen.
Gerade in größeren IT-Umgebungen kann die Erfassung sämtlicher verwendeter Zertifikatsspeicher und TLS-Bibliotheken deutlich aufwendiger sein als ein normales Sicherheitsupdate.
Ein grundlegendes Problem des HTTPS-Vertrauenssystems
Der eMudhra-Vorfall verdeutlicht eine strukturelle Herausforderung der Public Key Infrastructure.
Browser und andere Anwendungen vertrauen einer Vielzahl anerkannter Zertifizierungsstellen. Diese dürfen unter festgelegten Bedingungen Zertifikate ausstellen oder weitere Zwischenzertifizierungsstellen betreiben.
Das System funktioniert nur zuverlässig, wenn die beteiligten Stellen ihre kryptografischen Schlüssel korrekt erzeugen, schützen und verwalten.
Selbst modernste Verschlüsselungsverfahren können einen Fehler bei der Erzeugung privater Schlüssel nicht ausgleichen.
Ebenso zeigt der Vorfall, wie schwierig es ist, einmal vergebenes Vertrauen nachträglich weltweit wieder zu entziehen.
Die schnelle Reaktion großer Browserhersteller ist deshalb nur ein Teil der notwendigen Sicherheitsmaßnahmen. Die langfristige Bereinigung auf unterschiedlichsten Plattformen könnte erheblich länger dauern.
Hinweis aus der Praxis: SSL-Neuausstellung bei Host Europe erforderlich
Auch bei einer von der Rohtext-Redaktion betreuten und bei Host Europe gehosteten Domain wurde im Oktober 2026 eine Neuausstellung des bestehenden SSL-Zertifikats erforderlich.
Host Europe informierte per E-Mail über einen möglichen Handlungsbedarf. Für betroffene Zertifikate wurde ein Austausch bis zum 21. Oktober 2026 angekündigt.
Die Neuausstellung des Zertifikats für die betreffende Domain ist inzwischen erfolgt.
Der Vorgang fällt zeitlich mit der öffentlichen Bekanntmachung der kompromittierten eMudhra-Zertifikate zusammen.
Ob zwischen beiden Ereignissen ein technischer oder organisatorischer Zusammenhang besteht, wird derzeit geprüft.
Nach den bisher verfügbaren Informationen nennt Host Europe ein Problem im Zusammenhang mit der Ausstellung bestimmter Starfield-Zertifikate. Ein direkter Bezug zu den acht kompromittierten eMudhra-Schlüsseln ist bislang nicht nachgewiesen.
Es kann sich daher um zwei voneinander unabhängige Vorfälle handeln.
Rohtext.de wird diesen Abschnitt ergänzen, sobald belastbare Erkenntnisse zu einem möglichen Zusammenhang oder zur Ursache der Host-Europe-Neuausstellung vorliegen.
Weitere Informationen: Host Europe – Informationen zur SSL-Zertifikatsneuausstellung im Oktober 2026.
Fazit: Acht schwache Schlüssel erschüttern das Vertrauen in HTTPS
Der eMudhra-Vorfall gehört zu den außergewöhnlichsten bekannt gewordenen Fehlern bei der Verwaltung digitaler Zertifikate.
Acht private CA-Schlüssel mit extrem kleinen numerischen Werten machen deutlich, wie verheerend Fehler bei der Schlüsselerzeugung sein können.
Besonders schwer wiegt, dass es sich um Zwischenzertifizierungsstellen handelt. Ihre Schlüssel können zur Ausstellung weiterer Zertifikate verwendet werden und betreffen damit nicht nur einzelne Webseiten.
Mozilla und andere Softwareanbieter haben bereits reagiert. Die größere Herausforderung besteht nun darin, die kompromittierten Zertifikate auch aus weniger regelmäßig aktualisierten Systemen zu entfernen oder dort zuverlässig zu sperren.
Das HTTPS-Protokoll ist nicht grundsätzlich gebrochen. Erschüttert wurde jedoch eine zentrale Vertrauensebene, auf der die sichere Identifikation von Internetdiensten beruht.
Für Administratoren bedeutet das: Systeme aktualisieren, Zertifikatsvertrauen überprüfen und insbesondere ältere Anwendungen, Container und IoT-Geräte nicht übersehen.
Stand: 20. Oktober 2026. Dieser Artikel wird bei neuen Erkenntnissen und weiteren offiziellen Sicherheitsmaßnahmen aktualisiert.
Quellen und weiterführende Informationen