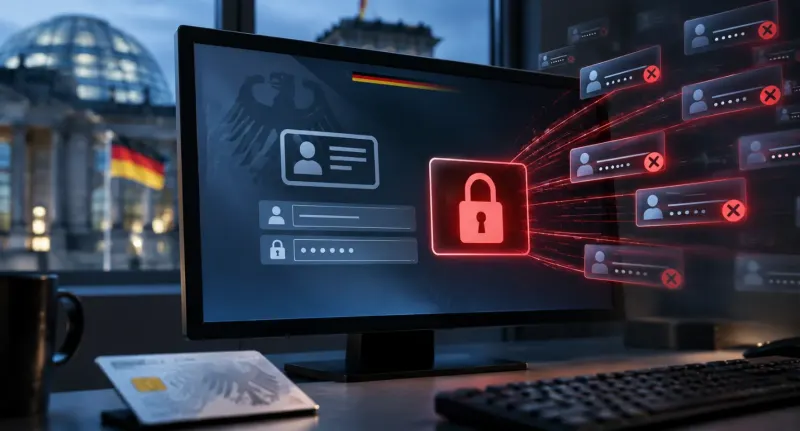
Automatisierte Anmeldeversuche haben die BundID, das zentrale Nutzerkonto für digitale Verwaltungsleistungen in Deutschland, unter Druck gesetzt. Zahlreiche Bürgerkonten wurden gesperrt. Der Fall zeigt eine paradoxe Schwäche: Ein Schutzmechanismus gegen unbefugte Anmeldungen kann gleichzeitig legitime Nutzer aussperren.
Was passiert ist
Nach Berichten vom 16. November 2026 haben Angreifer massenhaft versucht, sich mit Benutzernamen und Passwörtern bei der BundID anzumelden. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) bestätigte automatisierte Anmeldeversuche. Hinweise auf erfolgreich übernommene Konten oder einen Datenabfluss wurden zunächst nicht bekannt. Wie viele Konten gesperrt wurden, blieb offen.
Am Montag wurde die Anmeldung mit Benutzername und Passwort vorübergehend deaktiviert. Anmeldewege über Online-Ausweis oder ELSTER-Zertifikat blieben möglich. Auf der BundID-Seite wurde anschließend für den Passwortzugang eine zusätzliche Bestätigung über einen per E-Mail versandten Code angekündigt.
Credential Stuffing statt Einbruch in die Plattform
Bei sogenanntem Credential Stuffing testen Angreifer automatisiert Zugangsdaten, die etwa aus früheren Lecks bei anderen Diensten stammen. Wer Passwörter wiederverwendet, ist besonders gefährdet. Für diese Methode muss nicht zwingend eine Sicherheitslücke in der angegriffenen Plattform vorhanden sein.
Wenn Kontoschutz zum Verfügbarkeitsproblem wird
Die ungewöhnliche Seite dieses Falls: Schon erfolglose Anmeldeversuche können Folgen haben. Werden nach mehreren falschen Passwörtern Sperren ausgelöst, kann ein Angreifer mit bekannten oder erratenen Benutzernamen gezielt Konten blockieren, ohne sie jemals zu übernehmen. Ob genau diese Logik bei allen betroffenen BundID-Konten ausschlaggebend war, ist öffentlich nicht im Detail dokumentiert.
Kontosperren sind ein legitimes Mittel gegen das Erraten von Passwörtern. Ihre Umsetzung erfordert aber eine Abwägung zwischen Kontoschutz und Verfügbarkeit: Werden Schutzmaßnahmen zu leicht von außen ausgelöst, können sie selbst zum Werkzeug einer Störung werden. Alternativen und Ergänzungen sind beispielsweise risikobasierte Prüfungen, Verzögerungen bei verdächtigen Anmeldeversuchen, gerätebezogene Signale sowie starke Mehrfaktor-Authentifizierung.
Was die E-Mail-Zwei-Faktor-Authentifizierung ändert
Ein zusätzlicher Code per E-Mail erschwert die Übernahme von Konten mit bekannten Passwörtern erheblich, sofern das E-Mail-Konto selbst geschützt ist. Er beseitigt allerdings nicht automatisch jedes Risiko einer durch massenhafte Anmeldeversuche verursachten Kontosperre. Entscheidend ist auch, wie Rate-Limits, Fehlerzähler und Sperrlogik ausgestaltet sind.
Was Nutzer jetzt beachten sollten
Wer sein BundID-Passwort auch bei anderen Diensten verwendet, sollte es ersetzen und ein einzigartiges Passwort festlegen. Außerdem empfiehlt sich ein gut abgesichertes E-Mail-Konto mit eigener Mehrfaktor-Authentifizierung. Bei Problemen mit dem Login sollten ausschließlich die offiziellen BundID-Seiten genutzt werden, nicht Links aus unerwarteten Nachrichten.
Der Vorfall illustriert, dass digitale Identitätsinfrastruktur nicht nur vertraulich und manipulationssicher, sondern auch bei automatisierten Angriffen verfügbar bleiben muss. Der Maßstab ist nicht allein, ob Angreifer Daten stehlen konnten – sondern auch, ob Bürger ihre Verwaltungsleistungen weiter erreichen.
Quellen: BundID; Merkur, Bericht vom 16.11.2026.
📂
Kategorie
News
Aktuelle Meldungen aus der Tech-Welt – kompakt eingeordnet, ohne Clickbait-Überschriften.